

Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Mạng liên lạc nội bộ của Cơ quan An ninh quốc gia Mỹ gián đoạn
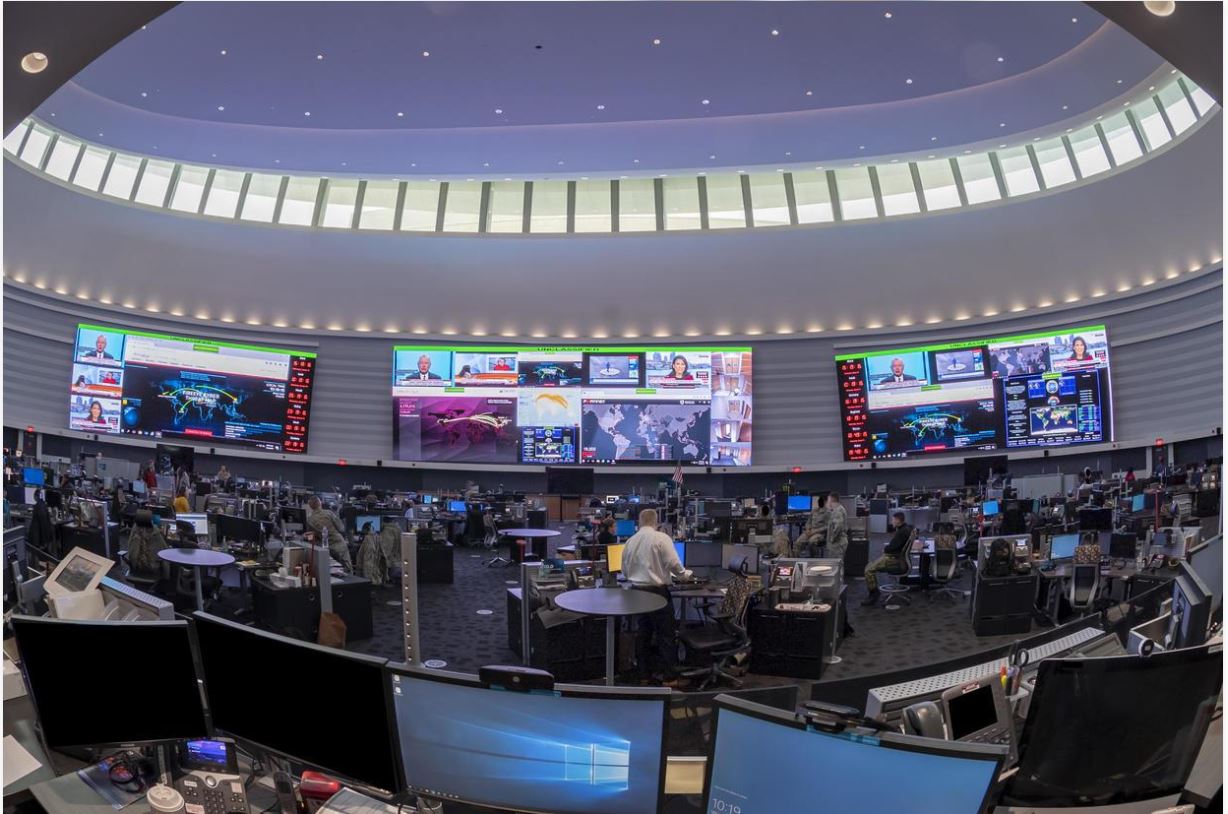
Một mạng lưới nội bộ được Cơ quan An ninh quốc gia Mỹ (NSA) sử dụng để trao đổi thông tin mật đã ngừng hoạt động trong ngày 17/11, sau khi cơ quan này tiến hành bảo trì định kỳ.
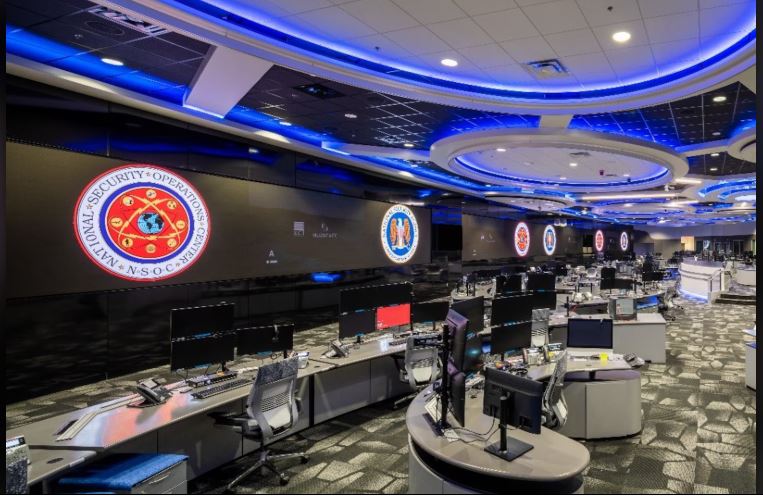
Trong thông báo, NSA cho biết: “NSA đã gặp tình trạng suy giảm hoạt động tạm thời trong quá trình bảo trì định kỳ theo kế hoạch. Một số hệ thống nội bộ bị ảnh hưởng, song các năng lực thiết yếu phục vụ nhiệm vụ vẫn hoạt động đầy đủ và khả năng bảo vệ an ninh quốc gia của chúng tôi không bị suy giảm”. NSA nhấn mạnh cơ sở hạ tầng của cơ quan được thiết kế với nhiều lớp dự phòng nhằm duy trì hoạt động trong quá trình bảo trì theo kế hoạch cũng như khi xảy ra sự cố bất ngờ. Tuy nhiên, cơ quan này không cung cấp thêm thông tin về nguyên nhân cũng như phạm vi ảnh hưởng của sự cố.
Trong khi đó, một quan chức quốc phòng Mỹ cho biết sự cố đã ảnh hưởng đến hoạt động của NSANet - mạng lưới liên lạc nội bộ được phân loại mật và do các nhân viên NSA sử dụng. Trước đó, hãng tin CNN là đơn vị đầu tiên đưa tin về sự việc.
Sự cố tại NSA xảy ra trong bối cảnh hàng loạt gián đoạn liên quan đến hệ thống công nghệ thông tin và an ninh mạng ảnh hưởng đến hoạt động của các cơ quan chính phủ và doanh nghiệp tư nhân tại Mỹ trong tuần qua. Một trong những sự cố đáng chú ý là tình trạng quá tải hệ thống hôm 13/11, khiến Cơ quan Hàng không Liên bang Mỹ (FAA) phải áp dụng lệnh tạm dừng cất cánh đối với các chuyến bay trên toàn nước Mỹ. Ngoài ra, trục trặc kỹ thuật tại ngân hàng JPMorgan Chase hôm 16/11 gây ảnh hưởng dây chuyền đến hệ thống tài chính. Trong khi đó, sự cố hệ thống nội bộ của hãng hàng không United Airlines khiến nhiều chuyến bay bị chậm giờ khởi hành.
Trong ngày 17/11, Apple cũng xác nhận trên trang cập nhật trạng thái hệ thống rằng các dịch vụ Apple Music, App Store và AppleCare đã bị gián đoạn hoàn toàn sau một đợt cập nhật nội bộ.
Cho đến nay, chưa có sự cố nào trong số trên được xác định là do các cuộc tấn công mạng hoặc hành vi phá hoại có chủ đích. Trả lời phỏng vấn kênh CNBC (Mỹ) ngày 17/11 về hàng loạt sự cố này, Giám đốc Tình báo quốc gia Mỹ Jay Clayton khẳng định: “Đây không phải là một cuộc tấn công mạng hay một hoạt động tấn công có sự phối hợp của các thế lực bên ngoài”. Theo ông Clayton, nguyên nhân có thể xuất phát từ việc các cơ quan chính phủ và doanh nghiệp tư nhân đồng loạt triển khai nâng cấp hệ thống công nghệ thông tin trong cùng khoảng thời gian, dẫn đến những trục trặc kỹ thuật mang tính tạm thời. Ông cho biết nhiều tổ chức đang tiến hành vá các lỗ hổng bảo mật do những hệ thống công nghệ cũ đã bộc lộ nhiều điểm yếu, không còn tương thích hoặc hoạt động hiệu quả với các hệ thống mới. Việc nâng cấp hạ tầng số là cần thiết, song quá trình tạm dừng và khởi động lại các hệ thống để cập nhật có thể phát sinh những sự cố ngoài ý muốn./.
Tin liên quan
Tin cùng chuyên mục
Giáo dục số: Từ đổi mới lớp học đến quản trị nhà trường
Cùng với đổi mới hoạt động dạy học, các trường trên địa bàn thành phố Bắc Ninh đang chú trọng số hóa dữ liệu, từng bước hình thành hệ thống quản trị thống nhất, đáp ứng yêu cầu quản lý sau sắp xếp.
Tấn công mạng nhằm vào Bộ ngoại giao Áo và doanh nghiệp dầu khí Na Uy
Ngày 20/11, hai nước châu Âu công bố thông tin về các vụ tấn công mạng nhằm vào trang web của Bộ Ngoại giao Áo và các doanh nghiệp Na Uy, trong đó có tập đoàn dầu khí Equinor.
Giá điện trung tâm dữ liệu và bài toán giá trị AI
Bộ Công Thương đề xuất áp giá điện sản xuất cho các trung tâm dữ liệu để giảm chi phí vận hành. Cùng lúc, AI được sử dụng rộng rãi tại Việt Nam, nhưng nhiều doanh nghiệp vẫn gặp khó khi đưa công nghệ này vào quy trình làm việc để tăng năng suất.
Ứng dụng công nghệ tạo đột phá trong khai thác cảng biển
Cùng với đầu tư nâng cấp hạ tầng, các doanh nghiệp khai thác cảng biển tại Hải Phòng đang đẩy mạnh ứng dụng công nghệ số, tự động hóa và trí tuệ nhân tạo vào hoạt động sản xuất, kinh doanh.
EU ra mắt liên minh hạ tầng số giáo dục, tăng chủ quyền công nghệ
Ngày 20/11, Ủy ban châu Âu (EC) cùng 8 nước thành viên Liên minh châu Âu (EU) đã ra mắt Liên minh Hạ tầng số châu Âu về Giáo dục (EDU-EDIC), nhằm huy động nguồn lực chung để phát triển hạ tầng và dịch vụ số an toàn, đồng bộ cho ngành giáo dục. Đây là bước đi mới trong nỗ lực của EU nhằm giảm phụ thuộc vào công nghệ nước ngoài ở một lĩnh vực được coi là nhạy cảm và mang tính chiến lược.
Những điều cần biết về hệ thống AI Mỹ dùng để kiểm soát không lưu
SMART được thiết kế nhằm dự báo những vấn đề có thể phát sinh trong quá trình khai thác không phận, qua đó giúp các nhà quản lý chủ động điều chỉnh lộ trình, phân bổ lưu lượng và tìm phương án thay thế trước khi xảy ra ùn tắc.
TikTok ra mắt công cụ giúp phát hiện deepfake
Ngày 20/11, TikTok thông báo ra mắt công cụ phát hiện deepfake trên toàn cầu dành cho các nhân vật công chúng, trong bối cảnh nền tảng mạng xã hội này tìm cách hạn chế thông tin sai lệch do trí tuệ nhân tạo (AI) gây ra.
AI làm gia tăng nguy cơ tấn công mạng nhằm vào trường đại học
Theo phóng viên TTXVN tại Hàn Quốc, giới chuyên gia an ninh mạng nước này đang cảnh báo nguy cơ các công cụ tấn công mạng ứng dụng trí tuệ nhân tạo (AI) được sử dụng trong các vụ xâm nhập nhằm vào các trường đại học, trong bối cảnh xuất hiện dấu hiệu cho thấy nhiều hệ thống nghiệp vụ dùng chung tại các cơ sở giáo dục đã trở thành mục tiêu của tin tặc.
IEA: Các trung tâm dữ liệu AI có thể làm quá tải lưới điện toàn cầu
Nhu cầu điện của các trung tâm dữ liệu trên toàn thế giới có thể tăng gấp đôi vào năm 2030, lên khoảng 1.000 terawatt giờ (TWh) mỗi năm, chủ yếu do sự bùng nổ của trí tuệ nhân tạo (AI).
Hàn Quốc phát hiện 5 lỗ hổng nghiêm trọng trong phần mềm máy chủ NGINX
Hàn Quốc cảnh báo về 5 lỗ hổng bảo mật nghiêm trọng trong phần mềm máy chủ web NGINX, được sử dụng trên gần 30% số website toàn cầu, trong đó có những lỗ hổng cho phép tin tặc thực thi mã từ xa mà không cần xác thực. Đáng chú ý, 4 trong số 5 lỗ hổng này được phát hiện nhờ công nghệ trí tuệ nhân tạo (AI).


