

Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Tấn công mạng nhằm vào Bộ ngoại giao Áo và doanh nghiệp dầu khí Na Uy
Ngày 20/11, hai nước châu Âu công bố thông tin về các vụ tấn công mạng nhằm vào trang web của Bộ Ngoại giao Áo và các doanh nghiệp Na Uy, trong đó có tập đoàn dầu khí Equinor.
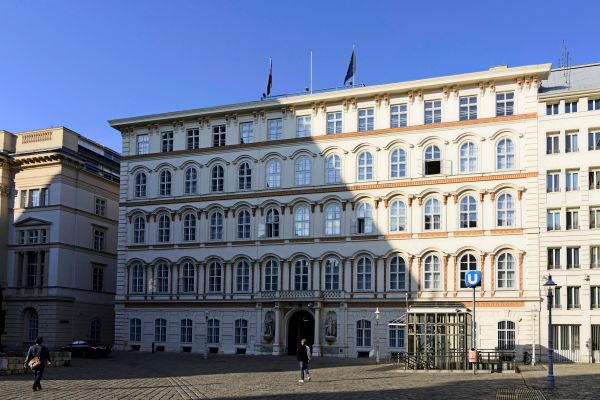
Ngày 20/11, Bộ Ngoại giao Áo cho biết trang web của bộ đã bị truy cập trái phép trong hai ngày 12 và 13/11. Vụ xâm nhập xảy ra cùng thời gian Microsoft gặp sự cố gián đoạn dịch vụ trên toàn cầu, được phát hiện và ngăn chặn ngay trong ngày 13/11. Kết quả điều tra cho thấy đối tượng xâm nhập đã xem các hồ sơ chứa tên và thông tin liên hệ công việc của nhân viên tại trụ sở bộ và các cơ quan đại diện ngoại giao của Áo ở nước ngoài.
Theo Bộ Ngoại giao Áo, trang web do một nhà cung cấp dịch vụ bên ngoài vận hành. Bộ cho biết dữ liệu cá nhân của công dân không bị ảnh hưởng, đồng thời cũng đã thông báo vụ việc cho cơ quan an ninh mạng và cơ quan bảo vệ dữ liệu của Áo. Bộ cũng đã tiến hành thêm các đợt kiểm tra an ninh hệ thống. Bộ chưa nêu liệu bên nào có thể đứng sau vụ việc.
Cũng trong ngày 20/11, Cơ quan An ninh quốc gia Na Uy (NSM) cho biết vụ tấn công mạng ảnh hưởng đến tập đoàn dầu khí Equinor và một số doanh nghiệp khác hồi đầu tuần đã khai thác lỗ hổng trong dịch vụ Azure API Management của Microsoft. Theo NSM, lỗ hổng này đã được khắc phục.
Equinor cho biết tập đoàn phát hiện vụ tấn công nhằm vào một số hệ thống công nghệ thông tin ngày 17/11 và đã chặn được vụ tấn công vào ngày 20/11. Hoạt động sản xuất vẫn diễn ra bình thường và chưa có dấu hiệu dữ liệu bị đánh cắp hoặc thay đổi. Tập đoàn đã trình báo vụ việc với cảnh sát.
Hồi tháng 10, NSM đã nâng mức đánh giá nguy cơ tấn công mạng lên 4 trên thang 5 mức. Cơ quan này cho biết số vụ tấn công mạng thành công nhằm vào các doanh nghiệp Na Uy đã tăng gấp 3 lần trong 6 tháng và lưu ý nguy cơ đối với các hệ thống thiết yếu như cấp điện và cấp nước./.
Tin liên quan
Tin cùng chuyên mục
AI làm gia tăng nguy cơ tấn công mạng nhằm vào trường đại học
Theo phóng viên TTXVN tại Hàn Quốc, giới chuyên gia an ninh mạng nước này đang cảnh báo nguy cơ các công cụ tấn công mạng ứng dụng trí tuệ nhân tạo (AI) được sử dụng trong các vụ xâm nhập nhằm vào các trường đại học, trong bối cảnh xuất hiện dấu hiệu cho thấy nhiều hệ thống nghiệp vụ dùng chung tại các cơ sở giáo dục đã trở thành mục tiêu của tin tặc.
Hàn Quốc phát hiện 5 lỗ hổng nghiêm trọng trong phần mềm máy chủ NGINX
Hàn Quốc cảnh báo về 5 lỗ hổng bảo mật nghiêm trọng trong phần mềm máy chủ web NGINX, được sử dụng trên gần 30% số website toàn cầu, trong đó có những lỗ hổng cho phép tin tặc thực thi mã từ xa mà không cần xác thực. Đáng chú ý, 4 trong số 5 lỗ hổng này được phát hiện nhờ công nghệ trí tuệ nhân tạo (AI).
Đức nâng mức cảnh báo an ninh mạng lên “căng thẳng tới nghiêm trọng”
Theo phóng viên TTXVN tại Berlin, Cơ quan Liên bang về An toàn Thông tin Đức (BSI) đã nâng mức đánh giá tình hình an ninh mạng quốc gia lên “căng thẳng tới nghiêm trọng”, cảnh báo trí tuệ nhân tạo (AI) đang khiến các cuộc tấn công mạng diễn ra nhanh hơn, ít tốn kém và dễ thực hiện hơn, trong khi nhận thức về nguy cơ của nhiều doanh nghiệp và người dân vẫn còn hạn chế.
Hàn Quốc cảnh báo khẩn cấp lỗ hổng bảo mật nghiêm trọng trong Java
Hàn Quốc ngày 18/11 khuyến cáo các cơ quan nhà nước và doanh nghiệp khẩn trương rà soát, cập nhật hệ thống sau khi phát hiện lỗ hổng bảo mật nghiêm trọng trong Java - ngôn ngữ lập trình được sử dụng rộng rãi trong các hệ thống thông tin công cộng và doanh nghiệp. Lỗ hổng này có thể cho phép tin tặc thực thi mã độc từ xa mà không cần xác thực, tiềm ẩn nguy cơ đánh cắp dữ liệu và gián đoạn dịch vụ.
Apple khắc phục sự cố gián đoạn nhiều dịch vụ, bác bỏ khả năng bị tấn công mạng
Apple đã khắc phục sự cố khiến nhiều dịch vụ như Apple Pay, iCloud và Apple Support bị gián đoạn trong ngày 17/11, ảnh hưởng đến hàng nghìn người dùng. Hãng xác định nguyên nhân xuất phát từ lỗi cập nhật nội bộ, đồng thời bác bỏ khả năng xảy ra tấn công mạng.
Singapore tăng kiểm soát kinh doanh chip AI
Singapore đang tăng cường giám sát hoạt động kinh doanh và trung chuyển các sản phẩm công nghệ cao, nhằm bảo đảm nước này tiếp tục là trung tâm kinh doanh và thương mại quốc tế đáng tin cậy ở Đông Nam Á. Thông điệp được Singapore đưa ra trong bối cảnh Mỹ tăng cường siết chặt các quy định kiểm soát xuất khẩu chip trí tuệ nhân tạo (AI), sau những diễn biến liên quan đến tập đoàn Nvidia của Mỹ.
Mạng liên lạc nội bộ của Cơ quan An ninh quốc gia Mỹ gián đoạn
Một mạng lưới nội bộ được Cơ quan An ninh quốc gia Mỹ (NSA) sử dụng để trao đổi thông tin mật đã ngừng hoạt động trong ngày 17/11, sau khi cơ quan này tiến hành bảo trì định kỳ.
AI trong ngành tài chính - Lời cảnh báo của nước Anh
Trí tuệ nhân tạo (AI) đang hiện diện ngày một sâu trong đời sống tài chính toàn cầu, từ phân tích dữ liệu, dự báo xu hướng đến hỗ trợ ra quyết định đầu tư.
AI đẩy nhanh tốc độ tấn công mạng, con người vẫn là mắt xích yếu
Tại hội thảo do công ty NetDiligence tổ chức ngày 10/11, sau khi công bố Báo cáo Bồi thường An ninh mạng thường niên, các chuyên gia trong ngành bảo hiểm nhận định trí tuệ nhân tạo (AI) đang làm tăng đáng kể tốc độ thực hiện các cuộc tấn công mạng, trong khi con người vẫn là mắt xích yếu nhất trong hệ thống an ninh của nhiều tổ chức.
Nhiều nước châu Âu và châu Á đối mặt làn sóng tấn công mạng
Các vụ tấn công mạng liên tiếp nhằm vào cơ quan công quyền, trường đại học và tổ chức tài chính tại Italy, Đức và Hàn Quốc đang cho thấy mức độ gia tăng và phạm vi ảnh hưởng ngày càng rộng của các mối đe dọa an ninh mạng.


