

Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
AI làm gia tăng nguy cơ tấn công mạng nhằm vào trường đại học
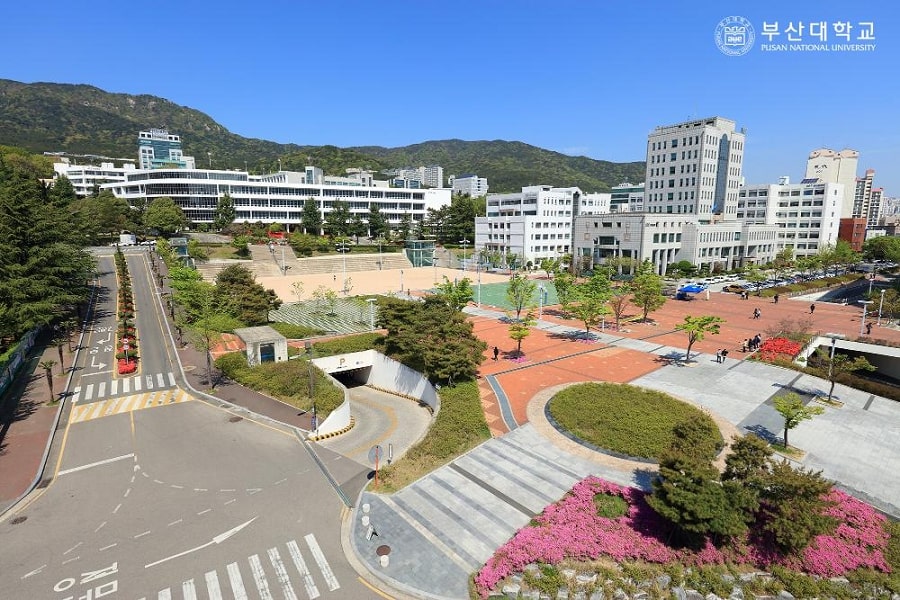
Theo phóng viên TTXVN tại Hàn Quốc, giới chuyên gia an ninh mạng nước này đang cảnh báo nguy cơ các công cụ tấn công mạng ứng dụng trí tuệ nhân tạo (AI) được sử dụng trong các vụ xâm nhập nhằm vào các trường đại học, trong bối cảnh xuất hiện dấu hiệu cho thấy nhiều hệ thống nghiệp vụ dùng chung tại các cơ sở giáo dục đã trở thành mục tiêu của tin tặc.
chuy
Công ty an ninh mạng S2W ngày 19/11 công bố báo cáo phân tích về các hoạt động tấn công nhằm vào các trường đại học và cơ sở giáo dục Hàn Quốc. Theo báo cáo, một đối tượng có biệt danh “KimJEN” đã tuyên bố thực hiện các cuộc tấn công nhằm vào các trường đại học và tổ chức công của Hàn Quốc trong giai đoạn từ ngày 12/11 đến 17/11, đồng thời công khai một số dữ liệu nội bộ thông qua nền tảng Telegram. Đối tượng này cho biết đã xâm nhập được hệ thống của khoảng 100 trường đại học. Tuy nhiên, quy mô thiệt hại thực tế hiện chưa được xác nhận.
Trong quá trình phân tích dữ liệu bị rò rỉ, S2W phát hiện các dấu vết liên quan đến “Artex”, một công cụ kiểm thử xâm nhập dựa trên mô hình ngôn ngữ lớn (LLM) mã nguồn mở. Các chuyên gia cũng ghi nhận dấu hiệu cho thấy nhiều công đoạn của cuộc tấn công, từ thu thập thông tin, dò quét hệ thống đến xác minh kết quả, đã được tự động hóa. Điều này làm dấy lên khả năng AI đã được sử dụng để hỗ trợ hoặc thực hiện một phần quy trình tấn công mạng. Các mục tiêu bị nhắm tới gồm hệ thống quản lý hành chính nghiên cứu tích hợp rERP của Webcash, hệ thống thông tin kế toán đại học UNIVais và nền tảng eXCampus của Tomato System, những giải pháp đang được nhiều trường đại học tại Hàn Quốc áp dụng.
Theo S2W, ứng dụng AI có thể giúp tự động hóa toàn bộ quá trình tấn công mạng, từ khâu tìm kiếm lỗ hổng đến đánh cắp dữ liệu, qua đó làm giảm đáng kể rào cản kỹ thuật đối với các đối tượng tấn công. Báo cáo cũng lưu ý rằng do nhiều cơ sở giáo dục sử dụng chung các nền tảng nghiệp vụ, nguy cơ các hình thức tấn công tương tự tiếp tục lan rộng là không thể xem nhẹ nếu các lỗ hổng không được khắc phục kịp thời.
S2W khuyến nghị các trường đại học và đơn vị cung cấp giải pháp công nghệ cần khẩn trương rà soát hệ thống quản trị, kiểm tra các môi trường triển khai và thử nghiệm có bị công khai trên mạng hay không, thay thế các khóa xác thực và tài khoản cơ sở dữ liệu có nguy cơ bị lộ, đồng thời tăng cường các biện pháp bảo vệ nhằm ngăn chặn các cuộc tấn công tiếp theo./.
Tin liên quan
Tin cùng chuyên mục
Tấn công mạng nhằm vào Bộ ngoại giao Áo và doanh nghiệp dầu khí Na Uy
Ngày 20/11, hai nước châu Âu công bố thông tin về các vụ tấn công mạng nhằm vào trang web của Bộ Ngoại giao Áo và các doanh nghiệp Na Uy, trong đó có tập đoàn dầu khí Equinor.
Ứng dụng công nghệ số, chủ động phòng chống thiên tai
Những năm gần đây, Khánh Hòa liên tục chịu ảnh hưởng nặng do thiên tai gây nên. Trước thực tế đó, các địa phương trên địa bàn tỉnh đã chủ động triển khai phương án ứng phó, trọng tâm là đẩy mạnh ứng dụng công nghệ số trong công tác sơ tán và cứu hộ, cứu nạn.
TikTok ra mắt công cụ giúp phát hiện deepfake
Ngày 20/11, TikTok thông báo ra mắt công cụ phát hiện deepfake trên toàn cầu dành cho các nhân vật công chúng, trong bối cảnh nền tảng mạng xã hội này tìm cách hạn chế thông tin sai lệch do trí tuệ nhân tạo (AI) gây ra.
Hàn Quốc phát hiện 5 lỗ hổng nghiêm trọng trong phần mềm máy chủ NGINX
Hàn Quốc cảnh báo về 5 lỗ hổng bảo mật nghiêm trọng trong phần mềm máy chủ web NGINX, được sử dụng trên gần 30% số website toàn cầu, trong đó có những lỗ hổng cho phép tin tặc thực thi mã từ xa mà không cần xác thực. Đáng chú ý, 4 trong số 5 lỗ hổng này được phát hiện nhờ công nghệ trí tuệ nhân tạo (AI).
Đức nâng mức cảnh báo an ninh mạng lên “căng thẳng tới nghiêm trọng”
Theo phóng viên TTXVN tại Berlin, Cơ quan Liên bang về An toàn Thông tin Đức (BSI) đã nâng mức đánh giá tình hình an ninh mạng quốc gia lên “căng thẳng tới nghiêm trọng”, cảnh báo trí tuệ nhân tạo (AI) đang khiến các cuộc tấn công mạng diễn ra nhanh hơn, ít tốn kém và dễ thực hiện hơn, trong khi nhận thức về nguy cơ của nhiều doanh nghiệp và người dân vẫn còn hạn chế.
Hàn Quốc cảnh báo khẩn cấp lỗ hổng bảo mật nghiêm trọng trong Java
Hàn Quốc ngày 18/11 khuyến cáo các cơ quan nhà nước và doanh nghiệp khẩn trương rà soát, cập nhật hệ thống sau khi phát hiện lỗ hổng bảo mật nghiêm trọng trong Java - ngôn ngữ lập trình được sử dụng rộng rãi trong các hệ thống thông tin công cộng và doanh nghiệp. Lỗ hổng này có thể cho phép tin tặc thực thi mã độc từ xa mà không cần xác thực, tiềm ẩn nguy cơ đánh cắp dữ liệu và gián đoạn dịch vụ.
Apple khắc phục sự cố gián đoạn nhiều dịch vụ, bác bỏ khả năng bị tấn công mạng
Apple đã khắc phục sự cố khiến nhiều dịch vụ như Apple Pay, iCloud và Apple Support bị gián đoạn trong ngày 17/11, ảnh hưởng đến hàng nghìn người dùng. Hãng xác định nguyên nhân xuất phát từ lỗi cập nhật nội bộ, đồng thời bác bỏ khả năng xảy ra tấn công mạng.
Singapore tăng kiểm soát kinh doanh chip AI
Singapore đang tăng cường giám sát hoạt động kinh doanh và trung chuyển các sản phẩm công nghệ cao, nhằm bảo đảm nước này tiếp tục là trung tâm kinh doanh và thương mại quốc tế đáng tin cậy ở Đông Nam Á. Thông điệp được Singapore đưa ra trong bối cảnh Mỹ tăng cường siết chặt các quy định kiểm soát xuất khẩu chip trí tuệ nhân tạo (AI), sau những diễn biến liên quan đến tập đoàn Nvidia của Mỹ.
Mạng liên lạc nội bộ của Cơ quan An ninh quốc gia Mỹ gián đoạn
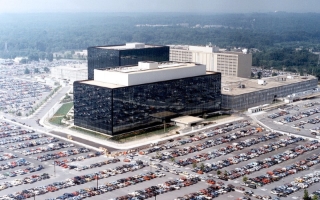
Một mạng lưới nội bộ được Cơ quan An ninh quốc gia Mỹ (NSA) sử dụng để trao đổi thông tin mật đã ngừng hoạt động trong ngày 17/11, sau khi cơ quan này tiến hành bảo trì định kỳ.
OpenAI triển khai 'phanh' điều khiển dừng khẩn cấp mô hình AI trong 35 giây
OpenAI đã triển khai hệ thống kiểm soát tập trung mang tên Control Room (Phòng điều khiển), cho phép nhanh chóng dừng các hoạt động của mô hình trí tuệ nhân tạo (AI) trong môi trường nghiên cứu khi phát hiện nguy cơ mất an toàn.


