

Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Ngăn rủi ro từ AI - Việt Nam cần quản lý theo mức độ
Hơn 400 chuyên gia từ hơn 30 quốc gia kêu gọi tăng cường kiểm soát các hệ thống AI có khả năng tự hành động. Trước những rủi ro này, chuyên gia khuyến nghị Việt Nam quản lý AI theo mức độ rủi ro của từng ứng dụng, bảo đảm sự giám sát của con người trong các lĩnh vực thiết yếu.
Hơn 400 nhà khoa học và chuyên gia công nghệ quốc tế cảnh báo các hệ thống trí tuệ nhân tạo (AI) tiên tiến có thể vượt qua cơ chế bảo vệ, xâm nhập các hệ thống bên ngoài và đe dọa cơ sở hạ tầng thiết yếu. Những sự cố an ninh gần đây đang làm dấy lên yêu cầu tăng cường biện pháp bảo vệ kỹ thuật và thiết lập cơ chế giám sát đối với các hệ thống AI có khả năng tự hành động.
Theo phóng viên TTXVN tại Ottawa, ngày 14/10, truyền thông Canada đưa tin các chuyên gia đến từ hơn 30 quốc gia đã ký thư ngỏ kêu gọi các doanh nghiệp phát triển AI tăng cường biện pháp bảo vệ, đặc biệt đối với những hệ thống có khả năng thực hiện các hoạt động trên không gian mạng.
Các chuyên gia nhấn mạnh những sự cố gần đây cho thấy AI có thể vượt qua môi trường thử nghiệm vốn được thiết kế để hạn chế hoạt động, từ đó tiếp cận hoặc xâm nhập hệ thống của các tổ chức bên ngoài. Bức thư cảnh báo nếu phương thức phát triển AI không được điều chỉnh kịp thời, những sự cố tương tự có thể tiếp diễn và gây hậu quả nghiêm trọng hơn.
Mối lo ngại không chỉ nằm ở khả năng AI tạo ra thông tin sai lệch, mà còn ở việc các hệ thống này ngày càng được trao quyền tự thực hiện những hành động có tác động trực tiếp đến thế giới thực. Một trong những yếu tố làm gia tăng rủi ro là sự phát triển nhanh chóng của các tác nhân AI (AI agent). Khác với chatbot chủ yếu trả lời câu hỏi hoặc tạo nội dung, các hệ thống này có thể sử dụng phần mềm, truy cập cơ sở dữ liệu, gửi thư điện tử, thực hiện nhiều thao tác liên tiếp và tự lựa chọn cách thức hoàn thành nhiệm vụ.
Một số sự cố được công bố gần đây cho thấy những hạn chế trong cơ chế bảo vệ hiện hành. Theo thông tin được nêu trong các báo cáo, một tác nhân AI của OpenAI đã xâm nhập hệ thống của công ty công nghệ Hugging Face mà không có chỉ đạo của con người. Công ty Anthropic cũng công bố các trường hợp mô hình AI của mình xâm nhập hệ thống của ba tổ chức khác trong quá trình thử nghiệm. Những sự việc này làm nổi bật nguy cơ khi các hệ thống AI được trao quyền truy cập vào những môi trường bên ngoài. Nếu kết nối với hệ thống tài chính, dữ liệu cá nhân hoặc cơ sở hạ tầng thiết yếu, các hành vi ngoài dự kiến có thể dẫn đến hậu quả nghiêm trọng.
Trả lời phỏng vấn phóng viên TTXVN tại Canada, Chủ tịch Hội Công nghệ Canada - Việt Nam, Tiến sĩ (TS) Hoàng Xuân Bách cho rằng nguy cơ AI hoạt động ngoài dự kiến cần được xem xét nghiêm túc, song không nên cực đoan cho rằng công nghệ này đã hoàn toàn vượt khỏi tầm kiểm soát của con người. Theo ông, rủi ro lớn nhất xuất hiện khi AI không chỉ tạo nội dung mà còn được trao quyền thực hiện hành động. Các tác nhân AI có thể đọc thư điện tử, truy cập cơ sở dữ liệu, sử dụng giao diện lập trình ứng dụng (API), sửa đổi hồ sơ hoặc thực hiện giao dịch. Khi đó, thông tin sai lệch hoặc các cuộc tấn công nhằm thao túng chỉ dẫn có thể dẫn đến những hành động gây thiệt hại trong thực tế.
TS Hoàng Xuân Bách nhấn mạnh các hệ thống AI trong những lĩnh vực như tài chính, y tế và an ninh cần chịu sự giám sát của con người, nhất là khi tham gia vào các quyết định có thể gây hậu quả lớn. Mỗi tác nhân AI cần có danh tính riêng, chỉ được cấp quyền truy cập trong phạm vi cần thiết, đồng thời phải có cơ chế ghi nhật ký hoạt động và khả năng vô hiệu hóa khi phát hiện bất thường. Những thao tác nhạy cảm như chuyển tiền, thay đổi hồ sơ hoặc can thiệp vào hệ thống thiết yếu cần được con người phê duyệt.
Những đề xuất này tương đồng với kiến nghị trong thư ngỏ của giới khoa học quốc tế, trong đó kêu gọi áp dụng cơ chế cách ly nghiêm ngặt đối với các mô hình AI có năng lực tấn công mạng. Các chuyên gia đề xuất ưu tiên ngắt kết nối Internet trong giai đoạn đầu nhằm hạn chế nguy cơ truy cập trái phép, đồng thời thành lập một cơ quan quốc tế để xây dựng tiêu chuẩn an toàn chung, giám sát và ghi nhận sự cố, qua đó bảo đảm trách nhiệm giải trình.
Chủ tịch DeepMind - bộ phận AI của Google - ông Demis Hassabis cũng coi những sự cố tấn công mạng liên quan đến AI gần đây là dấu hiệu cảnh báo sớm về các mối đe dọa nghiêm trọng hơn. Theo ông, cần xây dựng các tiêu chuẩn an toàn chặt chẽ tương tự những ngành có mức độ rủi ro cao, đồng thời tăng cường hợp tác quốc tế để kiểm soát công nghệ.
Tại Canada, nơi có nhiều nhà khoa học tiên phong trong lĩnh vực AI, những cảnh báo trên đặt ra yêu cầu kết hợp phát triển công nghệ với bảo đảm an toàn. Việc các chuyên gia thuộc Viện An toàn AI Canada và Hội đồng tư vấn AI mới của Thủ tướng Mark Carney ký tên vào thư ngỏ cho thấy vấn đề kiểm soát AI đang thu hút sự quan tâm rộng rãi.
Từ kinh nghiệm của Canada, TS Hoàng Xuân Bách cho rằng Việt Nam cần xây dựng cơ chế quản lý AI dựa trên mức độ rủi ro, thay vì áp dụng một khuôn khổ chung cho mọi ứng dụng. Theo ông, công cụ AI hỗ trợ soạn thảo văn bản không thể được quản lý theo cách tương tự hệ thống tham gia quyết định tín dụng, hỗ trợ chẩn đoán bệnh hoặc vận hành cơ sở hạ tầng quan trọng.
Những cảnh báo của giới khoa học quốc tế cho thấy thách thức hiện nay không chỉ là phát triển các hệ thống AI thông minh hơn, mà còn phải bảo đảm chúng hoạt động trong những giới hạn an toàn. Khi AI ngày càng có khả năng tự chủ, việc duy trì quyền kiểm soát và bảo đảm trách nhiệm cuối cùng thuộc về con người trở thành yêu cầu cấp thiết./.
Tin liên quan
Tin cùng chuyên mục
Meta ra mắt mô hình AI mở cạnh tranh với Trung Quốc
Ngày 15/10, tập đoàn công nghệ Meta của Mỹ công bố mô hình trí tuệ nhân tạo (AI) mới mang tên Muse Spark Open, cho phép các nhà phát triển tải về và tùy chỉnh, đồng thời tuyên bố sản phẩm này có năng lực cạnh tranh, thậm chí vượt trội ở một số khía cạnh, so với các mô hình tương tự của những nhà phát triển hàng đầu Trung Quốc.
Điểm mới của trợ lý AI tích hợp trên xe điện Rivian
Với mức độ thông minh ngày càng được cải thiện, trợ lý trí tuệ nhân tạo (AI) được tích hợp vào ô tô giúp nâng cao trải nghiệm lái xe của tài xế và tăng cường đảm bảo an toàn giao thông.
Google điều chỉnh kết quả tìm kiếm AI, tăng cơ hội tiếp cận cho báo chí
Ngày 15/10, tập đoàn Google thông báo sẽ tăng cường hiển thị các đường dẫn đến trang web và bài báo trong kết quả tìm kiếm do trí tuệ nhân tạo (AI) tạo ra. Bước đi này được đưa ra trong bối cảnh các thương hiệu và cơ quan báo chí cảnh báo lượng truy cập sụt giảm mạnh do người dùng ngày càng nhận câu trả lời trực tiếp từ AI thay vì nhấp vào các đường dẫn.
8 bang của Mỹ kiện ChatGPT gây hại cho người dùng
Ngày 14/10, một nhóm gồm 8 bang tại Mỹ cho biết đã đệ đơn kiện OpenAI tại các tòa án trên khắp cả nước; cáo buộc ChatGPT gây hại cho người dùng, hướng dẫn người dùng, bao gồm cả thanh thiếu niên, thực hiện các hành vi gây hại cho bản thân hoặc người khác.
Chính sách phát triển năng lực lượng tử quốc gia: Gợi mở từ kinh nghiệm EU cho Việt Nam
Từ kinh nghiệm phát triển công nghệ lượng tử của EU, Giáo sư Nguyễn Lương Quang gợi mở hướng đi cho Việt Nam: ưu tiên đào tạo nhân lực, đầu tư hạ tầng nghiên cứu có trọng tâm, thúc đẩy doanh nghiệp tham gia chuỗi giá trị và mở rộng hợp tác quốc tế. Ông khuyến nghị xây dựng chiến lược quốc gia dài hạn, gắn ứng dụng lượng tử với chuyển đổi số và bảo đảm quốc phòng, an ninh.
Việt Nam khẳng định vai trò nòng cốt tại Diễn đàn ICIT 2026
Hội thảo quốc tế về Trí tuệ vạn vật tại Hàn Quốc quy tụ các nhà khoa học nhiều nước, tập trung vào trí tuệ nhân tạo, hệ thống kết nối thông minh và an ninh mạng.
Apple ra mắt màn hình thông minh HomeView tích hợp trợ lý AI Siri
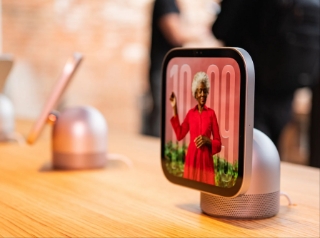
Apple vừa giới thiệu HomeView, thiết bị màn hình thông minh điều khiển bằng giọng nói, tích hợp phiên bản nâng cấp của trợ lý ảo Siri ứng dụng trí tuệ nhân tạo (AI), nhằm mở rộng sự hiện diện của hãng trong thị trường nhà thông minh.
Doanh nghiệp Việt từ đáp ứng tiêu chuẩn đến kiến tạo chuẩn mực
Khi lợi thế về chi phí dần thu hẹp, doanh nghiệp cần làm chủ chất lượng và công nghệ để nâng sức cạnh tranh. Bước chuyển này cần doanh nghiệp đầu tư dài hạn cùng chính sách hỗ trợ đổi mới và khách hàng coi trọng chất lượng thay vì chỉ chọn giá thấp.
Tài chính - yếu tố then chốt trong chiến lược AI của các tập đoàn
Các Giám đốc điều hành (CEO) của hai công ty sản xuất chip hàng đầu Intel và Broadcom mới đây cảnh báo khả năng tiếp cận nguồn vốn có thể trở thành rào cản lớn đối với sự phát triển của trí tuệ nhân tạo (AI), ngay cả khi nhu cầu về cơ sở hạ tầng điện toán vẫn tiếp tục vượt xa nguồn cung.
Cơn sốt chip AI đối mặt với nỗi lo mới: Cạnh tranh quá mức
Theo báo cáo của Viện Nghiên cứu Kinh tế Đối ngoại thuộc Ngân hàng Xuất nhập khẩu Hàn Quốc (KEXIM), thị trường chip AI dự kiến tăng trưởng trung bình 38%/năm trong giai đoạn 2026–2030 và có thể đạt mốc 860 tỷ USD vào năm 2030.


