

Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Tủ lạnh và thiết bị gia dụng - "cửa ngõ" cho tin tặc?
Cùng với khả năng kết nối internet ngày càng tăng của các thiết bị gia dụng vốn dĩ chủ yếu hoạt động bằng cơ học, nguy cơ tội phạm mạng lợi dụng những "cửa ngõ" này để tiến hành tấn công mạng cũng ngày càng gia tăng.
Từ tủ lạnh, hệ thống sưởi cho đến camera an ninh và mạng lưới báo động, thậm chí cả những chiếc bàn chải đánh răng, ngày càng nhiều thiết bị có thể kiểm soát và điều khiển từ xa nhờ được kết nối internet bằng cách trực tiếp, qua ứng dụng, dịch vụ đám mây hoặc mạng gia đình. Theo báo cáo thị trường của Grand View Research, dự báo quy mô thị trường thiết bị gia dụng thông minh toàn cầu sẽ đạt 40,5 tỷ USD vào năm 2026 và tăng vọt lên 75 tỷ USD vào năm 2033. Khu vực Châu Á – Thái Bình Dương hiện đang dẫn đầu thị trường khi chiếm tới 40% doanh thu. Tuy nhiên, các chuyên gia cảnh báo những thiết bị này đều có nguy cơ bị tấn công dẫn đến việc đánh cắp dữ liệu, làm gián đoạn dịch vụ hoặc sử dụng các thiết bị được kết nối làm bàn đạp để xâm nhập vào một mạng lưới lớn hơn.
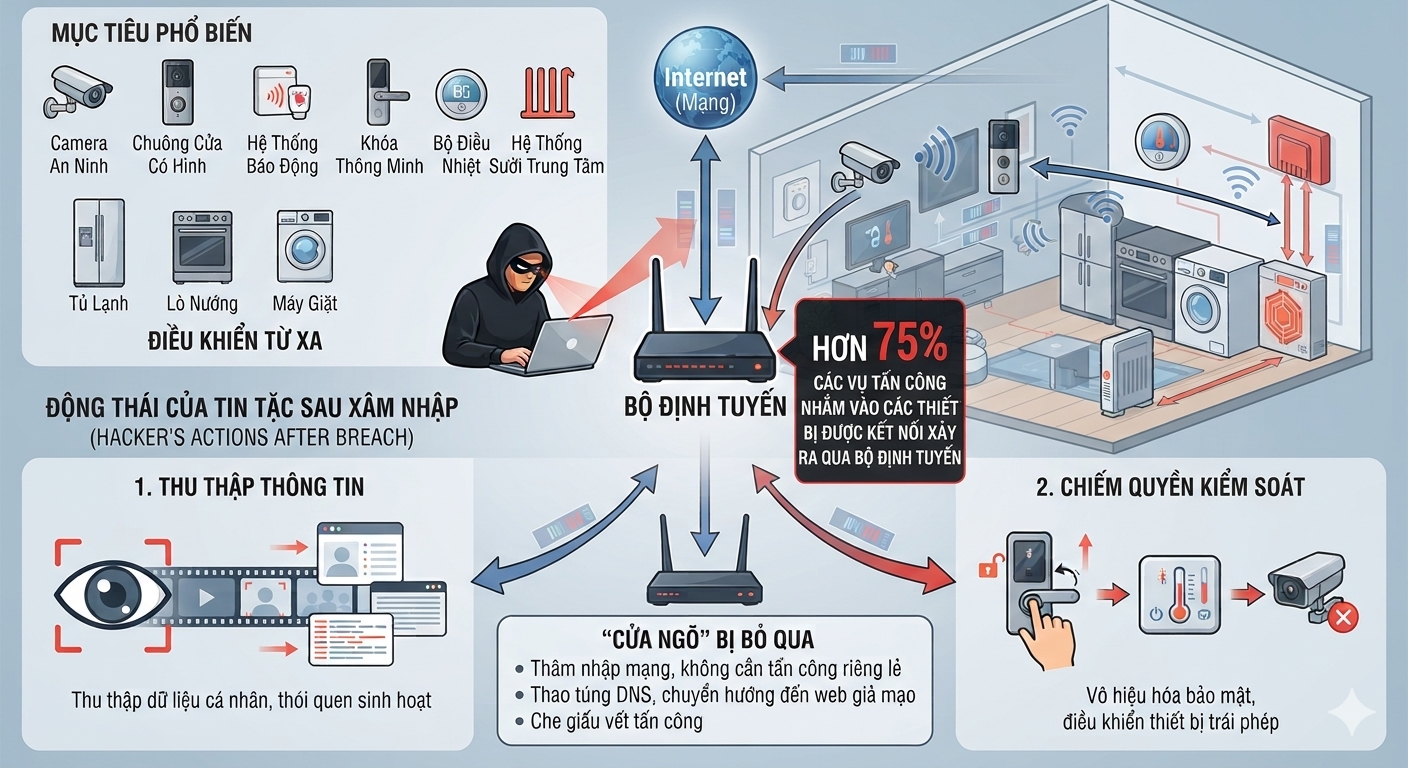
Từ năm 2015, tại một hội nghị về bảo mật ở Las Vegas, Mỹ, các chuyên gia đã chứng minh cách thức xâm nhập vào tủ lạnh thông minh của Samsung, để chặn và thu thập một phần dữ liệu mạng truyền qua thiết bị này. Theo các chuyên gia các mục tiêu phổ biến nhất là những thiết bị có kết nối Internet và có thể điều khiển từ xa, bao gồm camera an ninh, chuông cửa có hình, hệ thống báo động, khóa thông minh, bộ điều nhiệt và hệ thống sưởi trung tâm. Ngoài ra, các thiết bị gia dụng thông minh như tủ lạnh, lò nướng và máy giặt cũng có thể gặp rủi ro nếu chúng được kết nối với Internet.
Theo dữ liệu từ ngành bảo mật, bộ định tuyến (router) - chứ không phải các thiết bị gia dụng - mới là mục tiêu của hơn 75% các vụ tấn công nhắm vào các thiết bị được kết nối. Thông qua thiết bị "cửa ngõ" thường bị bỏ qua này, tin tặc dễ dàng thâm nhập và kiểm soát toàn bộ các thiết bị kết nối bên trong mà không cần tốn công tấn công riêng lẻ, hoặc thao túng cấu hình DNS để bí mật chuyển hướng người dùng sang các trang web giả mạo, và có thể lợi dụng địa chỉ IP này làm bình phong che dấu vết khi tấn công các hệ thống khác. Ngoài ra, các chuyên gia cũng cảnh báo về các động thái của tin tặc khi đã xâm nhập được vào thiết bị. Cụ thể, tin tặc thường có thể thực hiện một trong hai hành động: thu thập thông tin hoặc chiếm quyền kiểm soát thiết bị.
Do đó, để bảo vệ thiết bị, các chuyên gia an ninh mạng thường khuyến nghị người dùng thay đổi mật khẩu mặc định, kích hoạt xác thực hai lớp (nếu có) và thường xuyên cập nhật phần mềm. Người tiêu dùng cũng nên loại bỏ hoặc thay thế các thiết bị không còn được cập nhật bảo mật, duy trì kết nối hầu hết các thiết bị trong mạng nội bộ và chỉ kết nối sản phẩm với internet khi thực sự cần thiết.
Tin liên quan
Tin cùng chuyên mục
Việt Nam - Phần Lan hợp tác phát triển đô thị thông minh
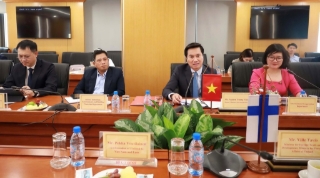
Việt Nam và Phần Lan trao đổi cơ hội hợp tác trong phát triển hạ tầng giao thông thông minh, đô thị xanh, chuyển đổi số và huy động nguồn lực tài chính cho các dự án hạ tầng.
Hưng Yên đẩy mạnh số hóa, nâng cao hiệu quả vận hành trường học
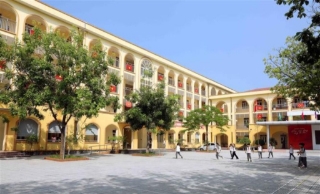
Tại Hưng Yên, việc đẩy mạnh số hóa quản trị đang từng bước giúp các nhà trường nâng cao hiệu quả vận hành, tăng tính kết nối, minh bạch trong quản lý; đồng thời tạo nền tảng đổi mới hoạt động dạy và học.
Trung Quốc tăng tốc cho hệ sinh thái kinh tế token
Trung Quốc đang đẩy nhanh xây dựng các “nhà máy token” nhằm đáp ứng nhu cầu xử lý dữ liệu ngày càng tăng của các ứng dụng trí tuệ nhân tạo (AI), đồng thời phát triển hạ tầng và cơ chế giao dịch cho nền kinh tế AI.
Các nhà nghiên cứu kêu gọi tăng cường kiểm soát AI có khả năng tấn công mạng
Ngày 13/10, hơn 200 nhà nghiên cứu trong lĩnh vực trí tuệ nhân tạo (AI) và an ninh mạng kêu gọi triển khai các biện pháp kiểm soát chặt chẽ hơn đối với những mô hình AI có khả năng thực hiện các hoạt động tấn công mạng, nhằm hạn chế nguy cơ ảnh hưởng đến hạ tầng trọng yếu.
Anh cảnh báo AI có thể làm gia tăng nguy cơ từ vũ khí sinh học
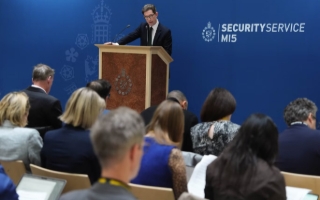
Ngày 13/10, Tổng Giám đốc Cơ quan An ninh nội địa Anh (MI5) Ken McCallum cảnh báo trí tuệ nhân tạo (AI) đang làm thay đổi các nguy cơ an ninh mà nước này phải đối mặt, trong đó có khả năng làm gia tăng mức độ nguy hiểm của các loại vũ khí sinh học hiện có hoặc tạo điều kiện phát triển những loại vũ khí mới.
Anthropic cảnh báo AI có thể tự nhân bản, phát tán ra ngoài trung tâm dữ liệu
Anthropic cảnh báo các mô hình trí tuệ nhân tạo (AI) cỡ nhỏ có thể sớm đạt khả năng tự sao chép và phát tán sang các thiết bị kết nối Internet. Kịch bản này làm dấy lên lo ngại về khả năng kiểm soát AI, đặc biệt nếu công nghệ bị lợi dụng để phát tán mã độc hoặc thực hiện các cuộc tấn công mạng.
Robot AI - “trợ thủ” đắc lực giúp giải quyết thủ tục hành chính
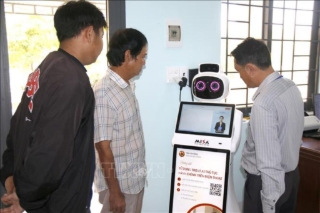
Từ việc tra cứu thủ tục, chuẩn bị hồ sơ đến tìm hiểu cách thức nộp dịch vụ công trực tuyến, robot trí tuệ nhân tạo (robot AI) đang được triển khai tại nhiều xã, phường tỉnh Lâm Đồng, mở thêm kênh hỗ trợ người dân tiếp cận thông tin hành chính.
AI bị "biến chất" và làn sóng lừa đảo tinh vi tại Nam Phi
Trước sự gia tăng của các thủ đoạn lừa đảo và tấn công mạng tinh vi bằng công nghệ trí tuệ nhân tạo (AI), Nam Phi đang tích cực thúc đẩy quản trị AI có trách nhiệm, tăng cường hợp tác quốc tế và nâng cao nhận thức cộng đồng để bảo vệ an toàn không gian mạng.
Anh lo ngại AI “tự ý” xâm nhập dữ liệu nhà nước, dự tính siết quy định an toàn AI
Lo ngại rủi ro các tác nhân trí tuệ nhân tạo (AI) tự ý xâm nhập dữ liệu công như sự cố tại Australia, Chính phủ Anh dự kiến siết chặt quy định an toàn AI và bắt buộc báo cáo các sự cố an ninh mạng liên quan.
Nhật Bản thử nghiệm giới hạn an toàn của AI tạo sinh
Viện Công nghệ Thông tin và Truyền thông Quốc gia Nhật Bản (NICT) đã phát triển hệ thống WISDOM-AR nhằm đánh giá khả năng chống lại các thủ thuật đánh lừa của trí tuệ nhân tạo (AI) tạo sinh, qua đó phát hiện nguy cơ mô hình AI cung cấp thông tin nguy hiểm hoặc gây hại cho con người và xã hội.


