

Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Thách thức an ninh mạng thời bùng nổ AI tại Nhật Bản
Sự phát triển nhanh chóng của trí tuệ nhân tạo (AI) đang tạo điều kiện để tội phạm mạng tại Nhật Bản thực hiện các cuộc tấn công với tốc độ và quy mô chưa từng có, đe dọa dữ liệu của hàng triệu người dùng. Hàng loạt vụ rò rỉ thông tin và chiếm đoạt tài sản số cho thấy Nhật Bản đang đứng trước yêu cầu cấp thiết phải tăng cường năng lực phòng thủ mạng trong kỷ nguyên AI.
Tình trạng tội phạm mạng lợi dụng trí tuệ nhân tạo (AI) để gia tăng tần suất và quy mô tấn công vào các doanh nghiệp, tổ chức tại Nhật Bản đang diễn biến hết sức phức tạp. Làn sóng tấn công công nghệ cao này không chỉ làm rò rỉ dữ liệu cá nhân của hàng triệu người dùng mà còn gây ra nhiều vụ "thiệt hại thứ cấp" như chiếm đoạt và quy đổi trái phép điểm thưởng hội viên.
Theo giới phân tích, việc AI bị đưa vào các kịch bản tấn công là nguyên nhân cốt lõi khiến thiệt hại tăng vọt. Giáo sư Yoshioka Katsunari, chuyên ngành an ninh mạng, Đại học Quốc gia Yokohama, chỉ ra rằng AI cho phép kẻ gian tự động hóa và triển khai các đợt tấn công trên diện rộng trong thời gian cực ngắn. Đáng chú ý, khoảng thời gian trung bình từ khi một lỗ hổng hệ thống được phát hiện, công bố cho đến khi xuất hiện đợt tấn công thực tế đã rút ngắn từ 141 ngày (năm 2024) xuống chỉ còn 35 ngày (tính đến cuối tháng 8/2026). Tốc độ này buộc các doanh nghiệp phải nâng cao năng lực ứng phó khẩn cấp.
Thực tế cho thấy hàng loạt vụ rò rỉ dữ liệu lớn đã liên tiếp xảy ra. Ngày 28/9, dịch vụ chia sẻ xe Times Car công bố sự cố rò rỉ khoảng 6,6 triệu tài khoản hội viên, trong đó có 1,6 triệu tài khoản bị lộ cả ảnh chụp giấy tờ xác minh nhân thân như bằng lái xe. Đầu tháng 10, Tập đoàn bán lẻ MrMax Holdings thông báo nguy cơ rò rỉ thông tin của tối đa 1,73 triệu hội viên, còn Công ty Đồng hồ Citizen xác nhận khoảng 100.000 thông tin cá nhân bị ảnh hưởng sau sự cố tại doanh nghiệp đối tác quản lý biểu mẫu liên hệ.
Bên cạnh đó, các vụ trục lợi trực tiếp từ dữ liệu bị đánh cắp cũng gia tăng. Công ty GMO Research & AI cho biết hệ thống khảo sát của họ bị truy cập trái phép, làm rò rỉ dữ liệu của gần 950.000 hội viên, trong đó kẻ gian đã chiếm đoạt và quy đổi trái phép 611 lượt điểm thưởng sang mã quà tặng Amazon với tổng giá trị hơn 2,8 triệu yen (khoảng 19.000 USD).
Trước diễn biến phức tạp của tội phạm công nghệ cao sử dụng AI, ông Sejiyama Yutaka thuộc Công ty An ninh mạng Macnica nhấn mạnh Chính phủ Nhật Bản cần nhanh chóng xây dựng bộ giải pháp ứng phó tổng thể, đồng thời hỗ trợ cả khối doanh nghiệp vừa và nhỏ.
Các chuyên gia an ninh mạng khuyến cáo người dùng cần lập tức thay đổi mật khẩu nếu dùng chung tài khoản với các dịch vụ bị rò rỉ, kích hoạt xác thực nhiều yếu tố (MFA) bằng sinh trắc học và cẩn trọng trước các email lừa đảo (phishing) mạo danh tinh vi./.
Tin liên quan
Tin cùng chuyên mục
Bảo vệ bản quyền trong bối cảnh AI tạo sinh
Huấn luyện AI từ dữ liệu chưa cấp phép đặt ra thách thức lớn về quyền tác giả. Đây cũng là một trong những nội dung được trao đổi tại Hội thảo về bảo hộ quyền tác giả và các biện pháp chống vi phạm bản quyền trong ngành công nghiệp nội dung, do Cơ quan Hợp tác Quốc tế Nhật Bản (JICA) và Cục Công nghiệp văn hóa và Bản quyền tác giả phối hợp tổ chức ngày 20/11, tại Hà Nội.
Rào cản tài chính đối với các trung tâm dữ liệu ngoài Trái Đất
Cuộc đua xây dựng trung tâm dữ liệu trong vũ trụ đang nóng lên nhằm giải bài toán thiếu hụt điện năng và giới hạn mở rộng của cơ sở hạ tầng trí tuệ nhân tạo (AI) trên Trái Đất.
Thúc đẩy kiểm soát vũ khí tự hành và trí tuệ nhân tạo trong quân sự
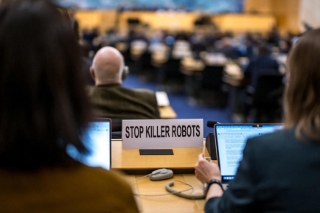
Các nước thành viên Công ước về một số vũ khí thông thường (CCW) nhất trí dành hai năm tới để xây dựng quy định quốc tế, xác định những hệ thống vũ khí tự hành sát thương nào cần cấm và những hệ thống nào có thể được sử dụng có kiểm soát.
Lời giải cho bài toán ứng dụng AI của công ty logistics hàng đầu nước Mỹ
Các doanh nghiệp trên toàn cầu đang đẩy mạnh ứng dụng trí tuệ nhân tạo (AI) và tích hợp sâu vào quy trình vận hành cốt lõi để tối ưu chi phí, tăng năng suất và tạo dòng doanh thu mới.
Tấn công mạng nhằm vào Bộ ngoại giao Áo và doanh nghiệp dầu khí Na Uy
Ngày 20/11, hai nước châu Âu công bố thông tin về các vụ tấn công mạng nhằm vào trang web của Bộ Ngoại giao Áo và các doanh nghiệp Na Uy, trong đó có tập đoàn dầu khí Equinor.
TikTok ra mắt công cụ giúp phát hiện deepfake
Ngày 20/11, TikTok thông báo ra mắt công cụ phát hiện deepfake trên toàn cầu dành cho các nhân vật công chúng, trong bối cảnh nền tảng mạng xã hội này tìm cách hạn chế thông tin sai lệch do trí tuệ nhân tạo (AI) gây ra.
Cảnh báo rủi ro sức khỏe từ lời khuyên của AI
Cơ quan Người tiêu dùng Hàn Quốc (KCA) vừa công bố kết quả khảo sát mới cho thấy, hơn một nửa số người Hàn Quốc tự ý ngừng hoặc thay đổi thuốc điều trị dựa trên các câu trả lời của chatbot trí tuệ nhân tạo (AI) tạo sinh đã gặp các tác dụng phụ hoặc các vấn đề sức khỏe.
AI làm gia tăng nguy cơ tấn công mạng nhằm vào trường đại học
Theo phóng viên TTXVN tại Hàn Quốc, giới chuyên gia an ninh mạng nước này đang cảnh báo nguy cơ các công cụ tấn công mạng ứng dụng trí tuệ nhân tạo (AI) được sử dụng trong các vụ xâm nhập nhằm vào các trường đại học, trong bối cảnh xuất hiện dấu hiệu cho thấy nhiều hệ thống nghiệp vụ dùng chung tại các cơ sở giáo dục đã trở thành mục tiêu của tin tặc.
Hàn Quốc phát hiện 5 lỗ hổng nghiêm trọng trong phần mềm máy chủ NGINX
Hàn Quốc cảnh báo về 5 lỗ hổng bảo mật nghiêm trọng trong phần mềm máy chủ web NGINX, được sử dụng trên gần 30% số website toàn cầu, trong đó có những lỗ hổng cho phép tin tặc thực thi mã từ xa mà không cần xác thực. Đáng chú ý, 4 trong số 5 lỗ hổng này được phát hiện nhờ công nghệ trí tuệ nhân tạo (AI).
Đức nâng mức cảnh báo an ninh mạng lên “căng thẳng tới nghiêm trọng”
Theo phóng viên TTXVN tại Berlin, Cơ quan Liên bang về An toàn Thông tin Đức (BSI) đã nâng mức đánh giá tình hình an ninh mạng quốc gia lên “căng thẳng tới nghiêm trọng”, cảnh báo trí tuệ nhân tạo (AI) đang khiến các cuộc tấn công mạng diễn ra nhanh hơn, ít tốn kém và dễ thực hiện hơn, trong khi nhận thức về nguy cơ của nhiều doanh nghiệp và người dân vẫn còn hạn chế.


