Google đưa cuộc đua trung tâm dữ liệu ra ngoài không gian
Trung tâm dữ liệu đang trở thành nền tảng hạ tầng cốt lõi cho kinh tế số và trí tuệ nhân tạo (AI).


Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Với việc công bố mô hình GLM-5.3 sở hữu năng lực dò tìm lỗ hổng phần mềm tiệm cận Mythos 5 của Mỹ, công ty khởi nghiệp Trung Quốc Z.ai đang thu hút sự chú ý mạnh mẽ và củng cố vị thế vững chắc trong cộng đồng lập trình viên phương Tây.
Công ty khởi nghiệp AI Z.ai của Trung Quốc mới đây cho biết mô hình mã nguồn mở GLM-5.3 của họ đã tiệm cận mô hình Mythos 5 do Anthropic (Mỹ) phát triển ở khả năng phát hiện lỗ hổng phần mềm. Kết quả củng cố vị thế của một công ty AI Trung Quốc đang thu hút sự chú ý trong giới lập trình viên phương Tây.
Cụ thể, Z.ai công bố GLM-5.3 đạt 84,5% trong bài kiểm tra CyberGym (chuyên đánh giá khả năng rà soát mã nguồn, nhận diện lỗi bảo mật và xác nhận lỗi có thực). Kết quả này cao hơn mức 83,8% mà công ty ghi nhận cho Mythos 5. Tuy nhiên, giới quan sát lưu ý các kết quả này chưa được bên thứ ba kiểm chứng độc lập.
Tuy nhiên, GLM-5.3 vẫn tỏ ra tụt hậu so với đối thủ Mỹ ở khả năng chuyển đổi các lỗ hổng đã phát hiện thành các cuộc tấn công thực tế (một phần tiêu chuẩn trong nghiên cứu an ninh phòng thủ). Trên bài kiểm tra ExploitBench về năng lực này, mô hình của Z.ai chỉ đạt 54,4%, thấp hơn nhiều so với mức 78,0% của Mythos 5.
Tương tự, trong một bài kiểm tra giới hạn thời gian về phát triển tấn công, GLM-5.3 hoàn thành 105 tác vụ trong hai giờ và 130 tác vụ trong sáu giờ. Kết quả này thấp hơn mức 181 và 247 nhiệm vụ của đối thủ đến từ Mỹ.
Mythos là phiên bản mô hình Claude Fable 5 được gỡ bỏ một số rào chắn an toàn về an ninh mạng và chỉ được Anthropic cấp quyền sử dụng cho các tổ chức đã qua thẩm định. Cơ chế kiểm soát này phản ánh lo ngại rằng các hệ thống AI có khả năng phát hiện lỗ hổng phần mềm mang tính rủi ro "lưỡng dụng": vừa đủ sức hỗ trợ bên phòng thủ, song cũng có thể hạ thấp rào cản cho phía tin tặc.
Trái ngược với cách tiếp cận đó, Z.ai cho biết sẽ phát hành GLM-5.3 rộng rãi sau khoảng hai tuần nữa sau khi hoàn tất đánh giá an ninh. Các chức năng an ninh mạng nhạy cảm nhất sẽ được giới hạn thông qua chương trình "truy cập đáng tin cậy" dành riêng cho người dùng đã xác minh.
Phía Z.ai cũng khẳng định đã bổ sung nhiều lớp bảo vệ, bao gồm hệ thống sàng lọc yêu cầu rủi ro, giám sát hoạt động và đào tạo mô hình từ chối các tác vụ độc hại.
Tuy nhiên, giới chuyên gia bảo mật cho rằng các biện pháp này khó duy trì hiệu lực một khi mô hình được phát hành để bên thứ ba tải về, chỉnh sửa hoặc kết hợp với công cụ bên ngoài.
Đại diện Z.ai lập luận rằng các công cụ phòng thủ mạng tiên tiến cần được cung cấp cho các nhà phát triển phần mềm nguồn mở và các nhóm bảo mật quy mô nhỏ, thay vì bị kiểm soát độc quyền bởi một vài nhà cung cấp mô hình khép kín.
Để hiện thực hóa mục tiêu này, hãng sẽ khởi động sáng kiến "Lá chắn Mã nguồn mở" (Open Source Shield) nhằm kiểm toán các dự án mã nguồn mở, cung cấp quyền truy cập mô hình cho công tác phòng thủ và tích hợp chức năng kiểm toán mã vào sản phẩm lập trình ZCode của hãng.
Theo công bố của Z.ai, GLM-5.3 dùng chung mô hình nền với GLM-5.2 nhưng được huấn luyện hậu kỳ mở rộng trong các môi trường tác vụ dài và đa dạng hơn. Trước đó, mô hình tiền nhiệm GLM-5.2 cũng đã gây tiếng vang toàn cầu nhờ khả năng lập trình và xử lý tác vụ tiệm cận các mô hình hàng đầu của Mỹ nhưng với chi phí thấp hơn đáng kể./.
Trung tâm dữ liệu đang trở thành nền tảng hạ tầng cốt lõi cho kinh tế số và trí tuệ nhân tạo (AI).
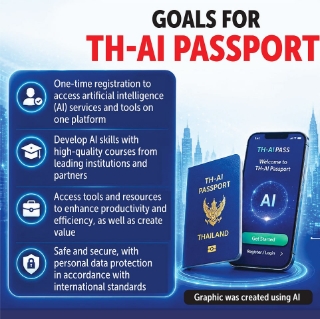
Bộ Kinh tế và Xã hội số Thái Lan (DES) đặt mục tiêu tăng số lượng người đăng ký chương trình Hộ chiếu Trí tuệ nhân tạo quốc gia (TH-AI Passport) lên 3 triệu người vào cuối năm nay, gấp đôi so với mốc 1,57 triệu người đăng ký hiện tại.
Các ứng dụng giao đồ ăn như DoorDash và Uber Eats đã thay đổi thói quen ăn uống của thực khách cũng như cách thức vận hành của các nhà hàng. Tuy vậy, trí tuệ nhân tạo (AI) có thể buộc ngành này phải đối mặt với một cuộc chuyển mình mang tính bước ngoặt.
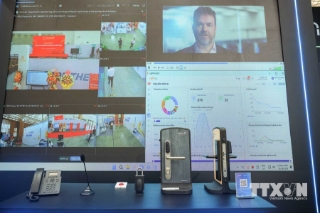
Tại Trung tâm Triển lãm Việt Nam (Đông Anh, Hà Nội), Bộ Khoa học và Công nghệ tổ chức chuỗi hoạt động hưởng ứng Ngày Chuyển đổi số quốc gia năm 2026.
Ngành công nghiệp âm nhạc Australia cảnh báo việc nới lỏng các quy định bảo vệ bản quyền có thể cho phép các công ty công nghệ như OpenAI và Anthropic sử dụng tác phẩm có bản quyền để huấn luyện trí tuệ nhân tạo (AI) mà không cần xin phép, đe dọa quyền lợi của các nhạc sĩ, nhà văn và những người sáng tạo trên toàn thế giới.
Ngày 8/10, truyền thông quốc tế đưa tin doanh thu quy đổi theo năm của OpenAI thấp hơn khoảng 20 tỷ USD so với mức mà các nhà đầu tư kỳ vọng, làm dấy lên những nghi ngại về sự vững chắc của hoạt động kinh doanh trong lĩnh vực trí tuệ nhân tạo (AI).
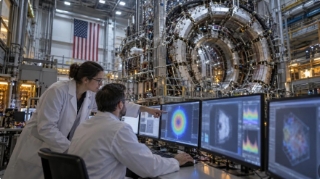
Ngày 8/10, chính quyền Tổng thống Mỹ Donald Trump đã công bố loạt chương trình đầu tư và hợp tác khoa học trị giá hơn 6 tỷ USD với sự tham gia của chính phủ liên bang, các công ty công nghệ, trường đại học và tổ chức từ thiện, nhằm thúc đẩy nghiên cứu và đổi mới sáng tạo.
Meta, công ty sở hữu Facebook và Instagram, xác nhận đã cấm quảng cáo từ ByteDance (công ty mẹ của TikTok tại Trung Quốc) trên các nền tảng của hãng tại nhiều quốc gia.
Trong bối cảnh các doanh nghiệp trí tuệ nhân tạo (AI) cạnh tranh mở rộng hệ sinh thái ứng dụng hỗ trợ công việc và nâng cao năng suất, ngày 8/10, công ty Anthropic đã ra mắt các công cụ cho phép người dùng tạo bảng dữ liệu trực quan và hoạt ảnh thông qua nền tảng Claude.
Chính phủ Australia đang hoàn thiện kế hoạch xây dựng các tiêu chuẩn quốc gia mới nhằm quản lý công nghệ trí tuệ nhân tạo (AI) tạo sinh tiên tiến.


