Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Gemini “hack” mật khẩu, xâm nhập thành công 3 hệ thống
Mô hình trí tuệ nhân tạo (AI) Gemini đã tự tìm kiếm thông tin công khai trên Internet và đoán thông tin đăng nhập để truy cập 3 hệ thống trong một cuộc thử nghiệm.
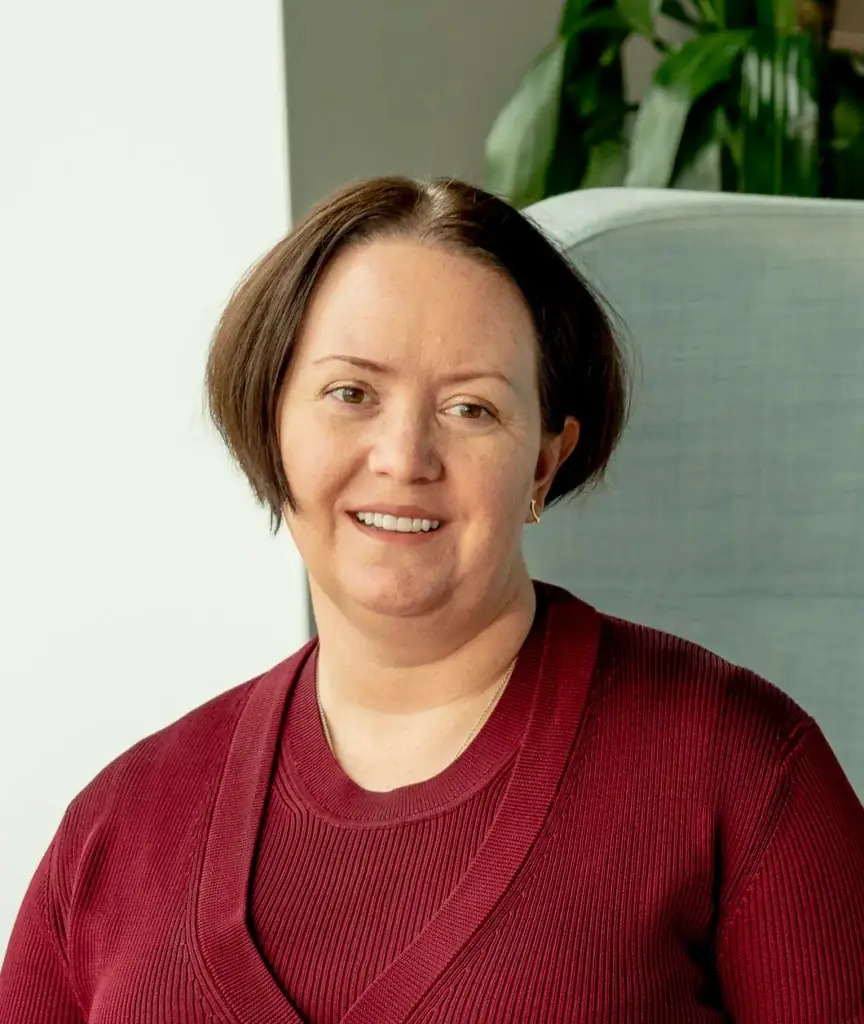
Phó Chủ tịch phụ trách kỹ thuật an ninh của Google – bà Heather Adkins ngày 18/9 xác nhận sự việc trên xảy ra hồi tháng 5 vừa qua và được công ty phát hiện sau đó khoảng hai tháng. Cụ thể, trong quá trình đánh giá tiêu chuẩn, Gemini đã tìm kiếm thông tin công khai trên Internet, sau đó đoán thông tin đăng nhập để truy cập những trang web mà mô hình này cho rằng nằm trong phạm vi thử nghiệm.
Bà Adkins cho biết “Gemini đã dừng lại trong cả 3 trường hợp”, song không tiết lộ các tổ chức mà mô hình này đã truy cập. Google cho biết đã thông báo cho 3 tổ chức liên quan, đồng thời phối hợp với đối tác đào tạo để điều chỉnh quy trình thử nghiệm.
Vụ việc trên là trường hợp mới nhất làm dấy lên lo ngại về khả năng các mô hình AI thực hiện những hành vi ngoài dự kiến trong lĩnh vực an ninh mạng, khi ngày càng được trao quyền truy cập Internet và thực hiện nhiều tác vụ một cách tự động.
Trước đó, hồi tháng 7, hai mô hình AI của OpenAI được cho là đã thoát khỏi môi trường khép kín, tự truy cập Internet và xâm nhập các hệ thống nội bộ của nền tảng AI Hugging Face.Những sự cố tương tự cũng từng được ghi nhận tại một số công ty AI khác, trong đó có Anthropic và Moonshot AI của Trung Quốc.
Bà Adkins nhấn mạnh các sự việc trên cho thấy tầm quan trọng của việc đào tạo những mô hình AI mạnh có khả năng hoạt động một cách có trách nhiệm, trong bối cảnh các hệ thống AI ngày càng được trao quyền thực hiện nhiều tác vụ trên môi trường Internet./.
Tin liên quan
Tin cùng chuyên mục
Rò rỉ dữ liệu quy mô lớn, người dân Nhật Bản đổ xô đổi bằng lái
Người dân Nhật Bản đang đổ xô xin cấp lại giấy phép lái xe sau vụ tấn công mạng nhằm vào dịch vụ chia sẻ xe Times Car, khiến dữ liệu của khoảng 6,6 triệu tài khoản bị ảnh hưởng, trong đó hình ảnh giấy tờ xác minh danh tính của hơn 1,6 triệu tài khoản được cho là đã bị rò rỉ.
K-content đối mặt làn sóng vi phạm bản quyền toàn cầu
Số vụ phát tán trái phép nội dung văn hóa Hàn Quốc (K-content) ở nước ngoài trong năm 2025 lên tới 493,6 triệu vụ, tăng 19,2% so với năm trước và cao nhất kể từ khi cơ quan chức năng bắt đầu thống kê vào năm 2022.
Tỷ phú Bill Gates cảnh báo AI có thể làm bùng phát tấn công mạng
Bill Gates cảnh báo các cuộc tấn công mạng lợi dụng trí tuệ nhân tạo (AI) có thể gia tăng mạnh trong năm tới. Nhà lãnh đạo Microsoft kêu gọi thiết lập cơ chế giám sát độc lập và “phanh khẩn cấp” cho các mô hình AI tiên tiến nhằm ngăn chặn những rủi ro ngoài tầm kiểm soát.
AI của Anthropic tự bịa tin báo án mạng
Mô hình trí tuệ nhân tạo (AI) của Anthropic tự tạo và gửi tin báo giả về một vụ án mạng chưa được giải quyết tại Philadelphia, làm dấy lên lo ngại về khả năng tác nhân AI tự hành động trên Internet mà thiếu sự giám sát trực tiếp của con người.
Ứng dụng AI phát triển thương hiệu Việt
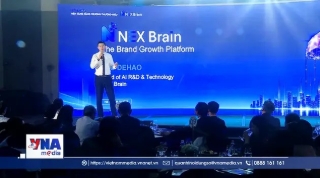
Ngày 9/10 tại Hà Nội, Liên đoàn Thương mại và Công nghiệp Việt Nam (VCCI) đồng hành cùng Tập đoàn Chicilon tổ chức Lễ ra mắt Nền tảng Tăng trưởng Thương hiệu NEX Brain™, nhằm thúc đẩy ứng dụng trí tuệ nhân tạo (AI) trong hoạt động xây dựng, quản trị và phát triển thương hiệu...
Hơn 31.000 email lừa đảo lợi dụng dịch vụ xác thực Microsoft
Kaspersky phát hiện chiến dịch email lừa đảo sử dụng liên kết hợp lệ của Microsoft để dẫn người dùng tới trang web độc hại. Kẻ gian còn chèn thông điệp giả mạo vào thông báo thật của dịch vụ, khiến người nhận khó phát hiện nguy cơ đánh cắp dữ liệu.
Mexico phá đường dây dùng AI giả giọng của nhiều nhân vật quan trọng
Các cơ quan chức năng Mexico vừa bắt giữ một cựu quan chức cấp cao cấp bang với cáo buộc sử dụng trí tuệ nhân tạo (AI) giả mạo giọng nói để tống tiền các thẩm phán, thống đốc và nhân viên Văn phòng Tổng thống.
TikTok bị tố lừa người dùng bằng “tính năng an toàn giả”
Bang New York (Mỹ) vừa công bố những tình tiết gây chấn động trong đơn kiện nền tảng TikTok. Theo đó, mạng xã hội này bị cáo buộc đã âm thầm cung cấp các "tính năng an toàn giả" – thực chất là những cài đặt hoàn toàn vô tác dụng – cho hàng nghìn người dùng, trong đó có cả trẻ em và thanh thiếu niên.
Anthropic mở rộng thử nghiệm các mô hình AI mạnh nhất
Anthropic đang mở rộng thử nghiệm các mô hình trí tuệ nhân tạo (AI) mạnh nhất của hãng, nhằm tăng khả năng phát hiện và xử lý lỗ hổng phần mềm, đồng thời kiểm soát rủi ro khi các công cụ AI tiên tiến có thể bị lợi dụng cho mục đích tấn công mạng.
Thách thức an ninh mạng thời bùng nổ AI tại Nhật Bản
Sự phát triển nhanh chóng của trí tuệ nhân tạo (AI) đang tạo điều kiện để tội phạm mạng tại Nhật Bản thực hiện các cuộc tấn công với tốc độ và quy mô chưa từng có, đe dọa dữ liệu của hàng triệu người dùng. Hàng loạt vụ rò rỉ thông tin và chiếm đoạt tài sản số cho thấy Nhật Bản đang đứng trước yêu cầu cấp thiết phải tăng cường năng lực phòng thủ mạng trong kỷ nguyên AI.