Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Lỗ hổng ứng dụng điện thoại đe dọa an ninh mạng Nhật Bản
Các lỗ hổng trong ứng dụng điện thoại thông minh có thể là nguyên nhân dẫn đến làn sóng tấn công mạng nhằm vào các doanh nghiệp Nhật Bản thời gian gần đây, gây ra nhiều vụ rò rỉ dữ liệu. Theo phân tích của Viện Công nghệ thông tin và truyền thông quốc gia Nhật Bản (NICT), trí tuệ nhân tạo (AI) có thể đang được sử dụng để tự động hóa các cuộc tấn công nhằm vào máy chủ.
NICT – cơ quan trực thuộc Bộ Nội vụ và Truyền thông Nhật Bản - cho biết các ứng dụng được phát triển cho hệ điều hành Android của tập đoàn công nghệ Mỹ Google đã trở thành mục tiêu tấn công. Các ứng dụng dành cho hệ điều hành của Apple cũng có nguy cơ bị nhắm tới.
Chính phủ Nhật Bản kêu gọi các doanh nghiệp tăng cường bảo mật sau khi nhiều doanh nghiệp Nhật Bản ghi nhận các vụ truy cập trái phép và rò rỉ thông tin trong những tuần gần đây. NICT nhấn mạnh tầm quan trọng của việc thiết kế và vận hành máy chủ theo hướng bảo đảm an toàn, trong bối cảnh khó có thể ngăn chặn hoàn toàn nguy cơ các đối tượng xấu phát hiện lỗ hổng trong ứng dụng.
Theo nhóm nghiên cứu của NICT, tin tặc phân tích chương trình của các ứng dụng để tìm ra điểm yếu trên máy chủ, sau đó khai thác các lỗ hổng nhằm buộc hệ thống thực hiện những hành động ngoài dự kiến hoặc chạy mã độc, qua đó tiếp cận dữ liệu mật. Một đại diện của NICT nhận định dựa trên mức độ lan rộng của các cuộc tấn công, nhiều khả năng AI đang được sử dụng để tự động hóa quá trình này.
Các doanh nghiệp bị ảnh hưởng gồm đơn vị vận hành dịch vụ chia sẻ ô tô Times Car, Công ty Đường sắt Đông Nhật Bản (JR East) và hãng sản xuất xe máy Yamaha Motor. Trong khi đó, công ty du lịch lớn H.I.S. cho biết thông tin hộ chiếu của khách hàng đã bị rò rỉ vào cuối năm ngoái./.
Tin liên quan
Tin cùng chuyên mục
OpenAI nối lại huấn luyện mô hình tiên tiến sau khi siết chặt an ninh
Công ty OpenAI ngày 23/10 thông báo đã nối lại hoạt động huấn luyện các mô hình trí tuệ nhân tạo (AI) tiên tiến nhất, sau khi tăng cường các biện pháp bảo mật và chặn quyền truy cập Internet. Trong quá trình kiểm thử hệ thống phòng thủ, công ty cũng phát hiện lỗ hổng bảo mật trong Brotli – công cụ nén dữ liệu được sử dụng rộng rãi.
Khánh Hòa thúc đẩy chuyển đổi số từ dữ liệu đến kết quả thực chất
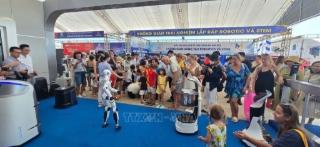
Khánh Hòa đang từng bước hoàn thiện kiến trúc chuyển đổi số giai đoạn 2026-2030, chiến lược dữ liệu đến năm 2030, các khung kiến trúc dữ liệu, quản trị dữ liệu và cơ chế kết nối, chia sẻ, khai thác dữ liệu.
Giả danh cảnh sát, lừa khách Việt chuyển tiền ở Singapore
Cuộc gọi giả danh cảnh sát, đường dẫn đặt phòng giả và mã QR thanh toán bị can thiệp có thể khiến du khách mất tiền, lộ thông tin tài khoản. Với khách Việt Nam đến Singapore, việc xác minh yêu cầu thanh toán và bảo vệ dữ liệu cá nhân cần được chú ý ngay khi đặt dịch vụ.
Đưa trí tuệ nhân tạo vào quản trị nhà nước và phát triển kinh tế - xã hội
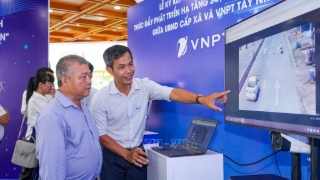
Tỉnh Tây Ninh đặt mục tiêu nhân rộng tối thiểu 10 mô hình trí tuệ nhân tạo hiệu quả trong quản trị nhà nước.
Hà Nội hỗ trợ phát triển hạ tầng khoa học, công nghệ và đổi mới sáng tạo
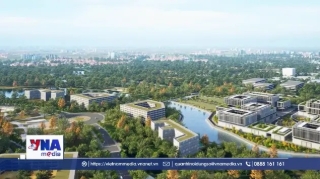
Ủy ban nhân dân thành phố Hà Nội vừa ban hành Quyết định số 148/2026/QĐ-UBND, quy định trình tự, thủ tục hỗ trợ phát triển hạ tầng và các tổ chức hoạt động trong lĩnh vực khoa học, công nghệ, đổi mới sáng tạo và chuyển đổi số. Quyết định có hiệu lực từ ngày 29/10/2026.
Cảnh báo nguy cơ mất kiểm soát dữ liệu cá nhân khi trao quyền cho AI
Sự phát triển nhanh chóng của các trợ lý AI đang đặt ra nhiều thách thức về quyền riêng tư và an toàn dữ liệu. Sự cố liên quan đến trợ lý AI Muse của Meta cho thấy khi được cấp quyền truy cập quá rộng, AI có thể khiến người dùng vô tình để lộ thông tin cá nhân. Những rủi ro này không chỉ xuất phát từ sai sót của AI mà còn liên quan đến cơ chế cấp quyền, giám sát và quản lý dữ liệu.
Ứng dụng AI, Viettel giảm tiêu hao năng lượng tại trung tâm dữ liệu
Việc "mạnh tay" đầu tư công nghệ nền tảng tại hạ tầng viễn thông và công nghệ, trung tâm dữ liệu đã giúp Viettel sử dụng năng lượng tiết kiệm hiệu quả, từ đó nâng cao năng lực cạnh tranh.
Thành phố Hồ Chí Minh số hóa thuế giúp doanh nghiệp khơi thông dòng vốn
Gắn với tinh thần Nghị quyết 57, chuyển đổi số trong quản lý thuế đang mở hướng giảm thủ tục, minh bạch hồ sơ và hỗ trợ doanh nghiệp quay vòng vốn. Tại TP Hồ Chí Minh, yêu cầu đặt ra là đồng bộ dữ liệu, xử lý vướng mắc trong doanh nghiệp.
Hỗ trợ nông dân hợp tác phát triển nông nghiệp sinh thái gắn với chuyển đổi số
Các đại biểu đã đối thoại, đề xuất nhiều giải pháp thiết thực nhằm mở rộng vùng nguyên liệu, tăng cường liên kết sản xuất và bảo đảm đầu ra ổn định cho nông sản.
Ra mắt mô hình Khu vực thông minh đầu tiên tại Cần Thơ
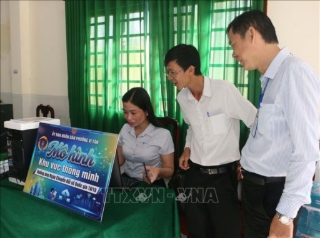
Mô hình được xây dựng để người dân có thể tiếp cận nhanh chóng, thực hiện thủ tục hành chính thuận lợi, thanh toán các dịch vụ thiết yếu dễ dàng; chính quyền có thể tiếp nhận, xử lý kịp thời những phản ánh, kiến nghị chính đáng của nhân dân. Mô hình Khu vực thông minh sẽ được nhân rộng ra tất cả các khu vực trên địa bàn phường thời gian tới, nhằm mục tiêu góp phần cho cuộc sống người dân thuận ti