Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Doanh nghiệp cần biết dữ liệu đi đâu khi dùng AI
Khi nhân viên đưa tài liệu vào các công cụ AI, doanh nghiệp cần biết thông tin nào được chia sẻ, ai có quyền truy cập và dữ liệu được lưu ở đâu. Việc kiểm soát này càng cần thiết khi thông tin khách hàng, hợp đồng và bí mật kinh doanh nằm trên nhiều nền tảng.
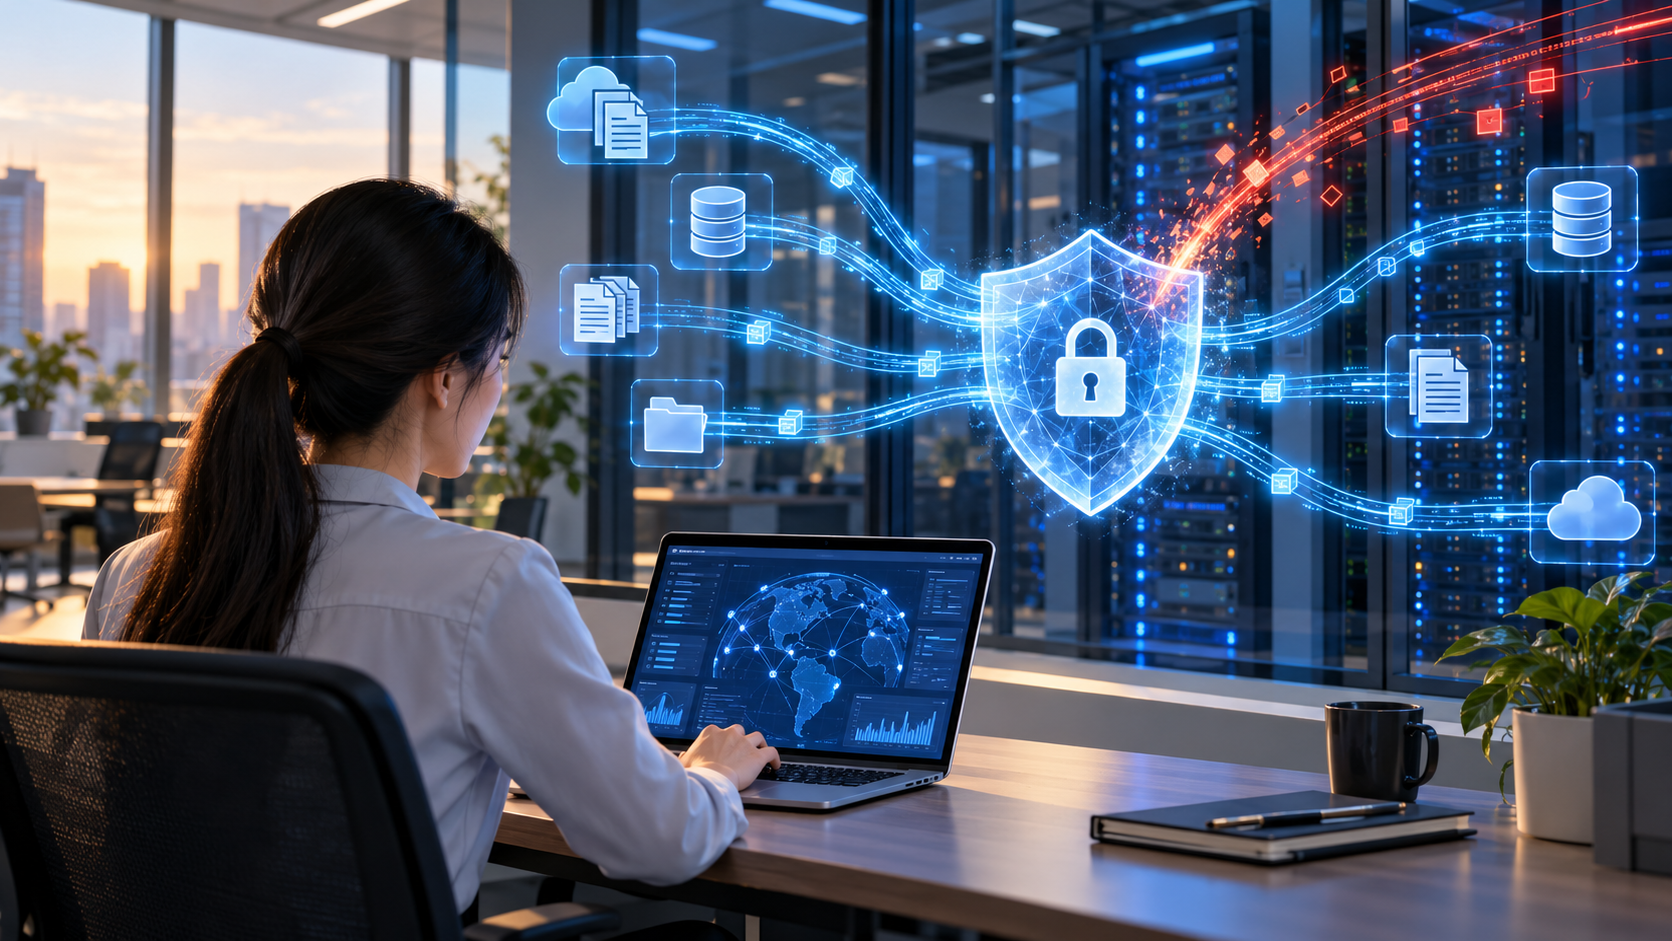
Dữ liệu phân tán trên máy tính nhân viên, hệ thống nội bộ và đám mây khiến doanh nghiệp khó quản lý đầy đủ việc truy cập, chia sẻ. Khi mở rộng ứng dụng trí tuệ nhân tạo (AI), doanh nghiệp còn phải làm rõ dữ liệu nào được phép đưa vào công cụ bên ngoài và trách nhiệm bảo vệ thuộc về ai. Những việc này cũng cụ thể hóa yêu cầu chuyển đổi số gắn với an toàn dữ liệu theo Nghị quyết 57-NQ/TW.
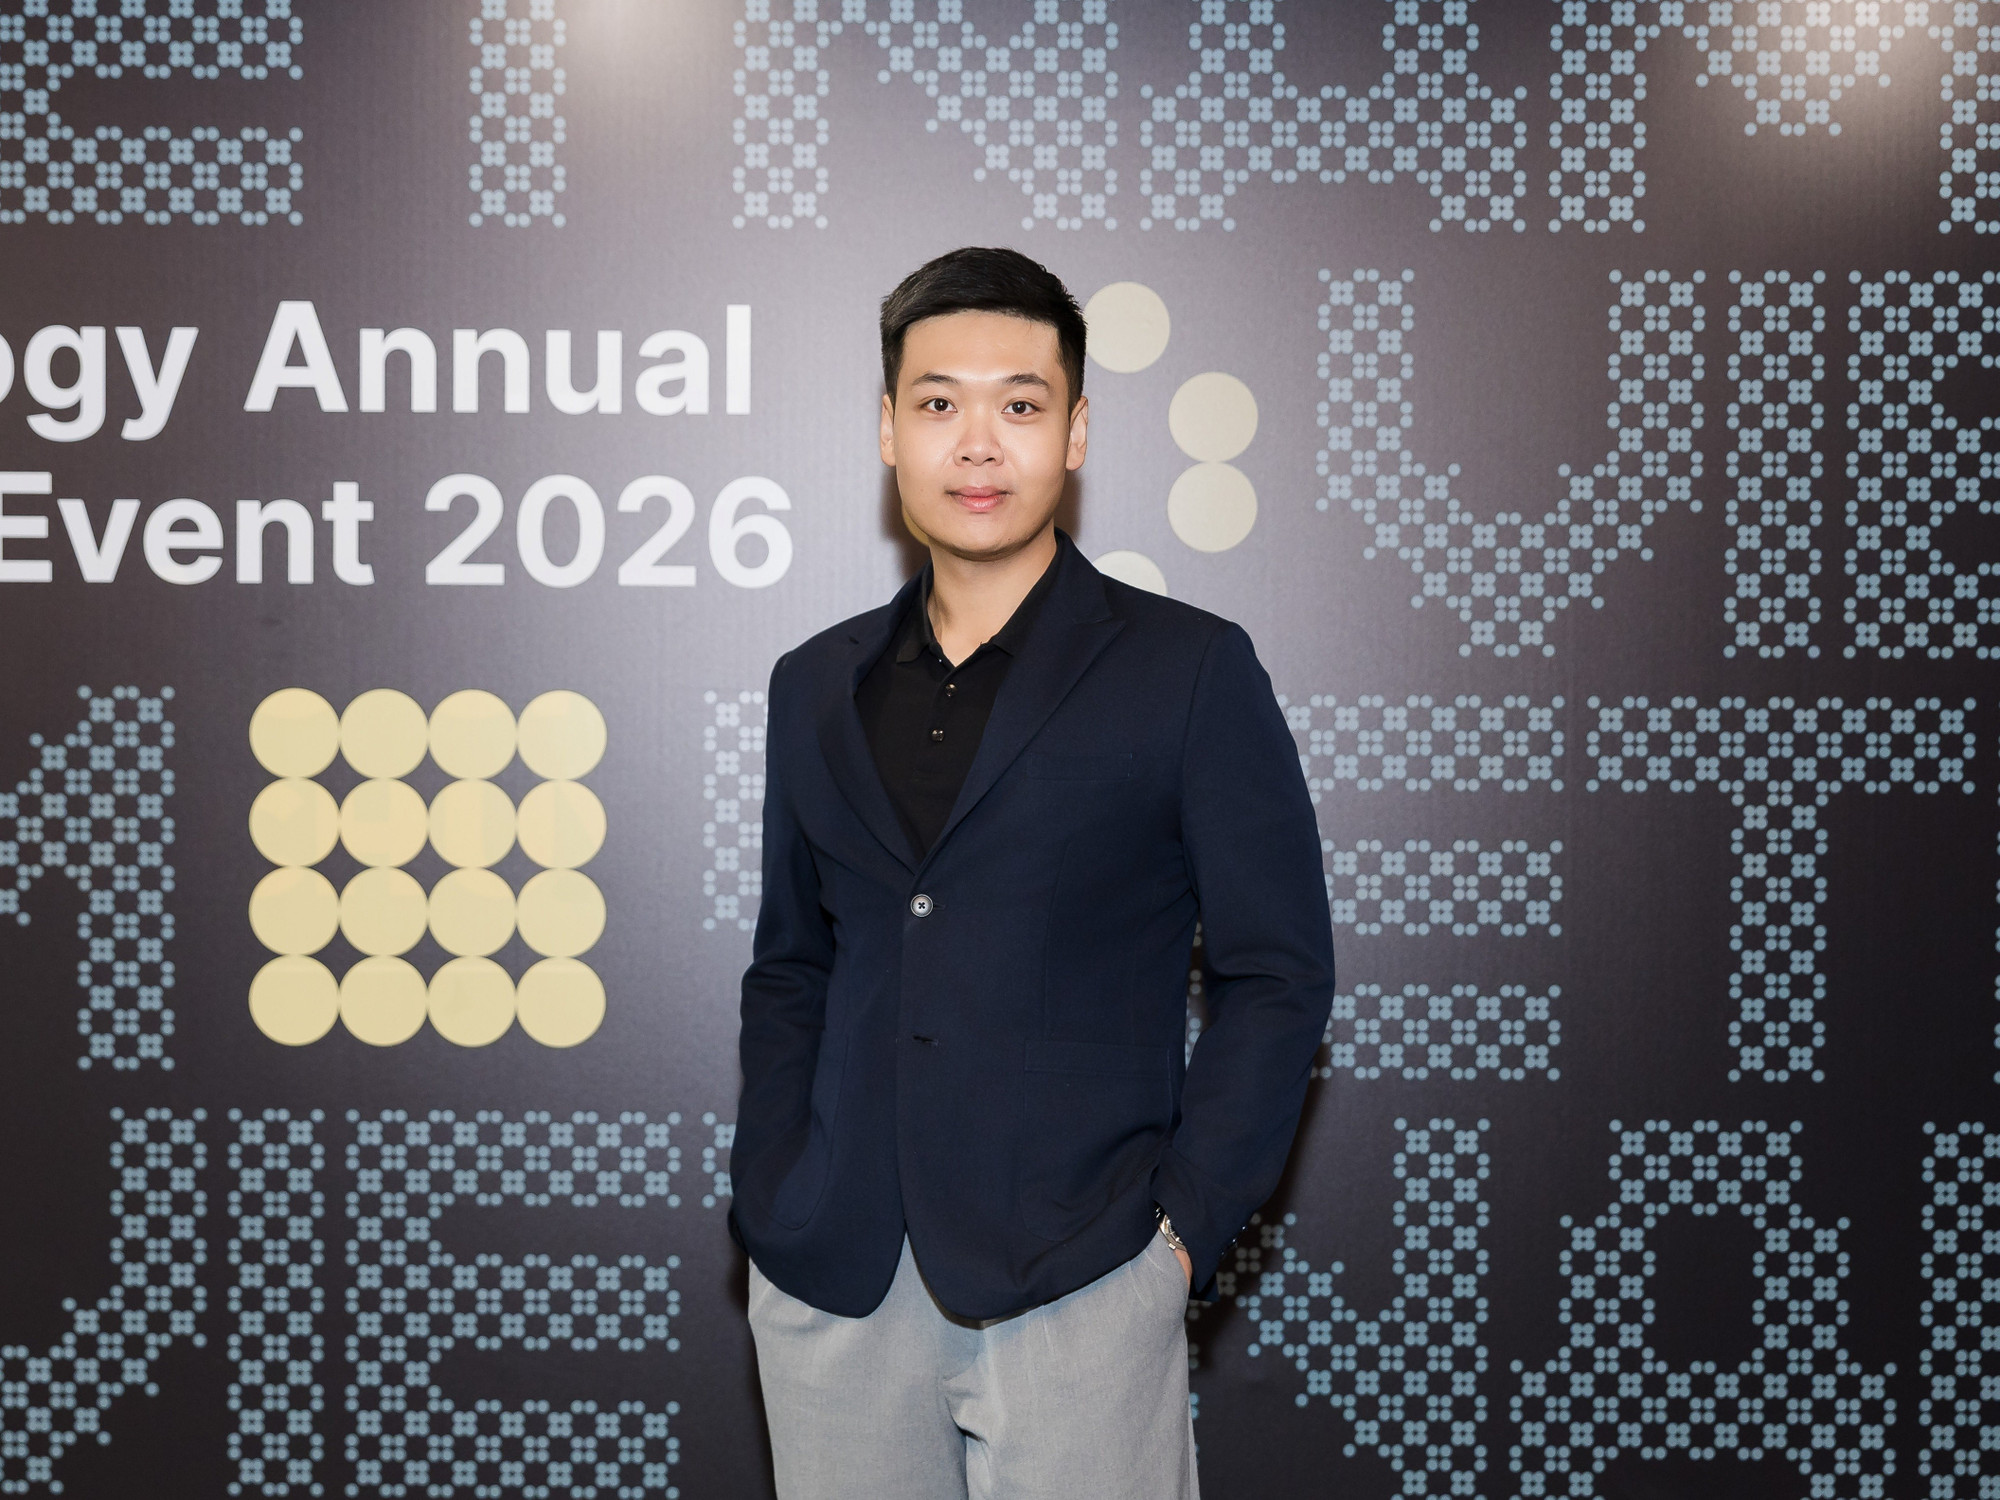
Về cách kiểm soát dữ liệu khi ứng dụng AI và chuẩn bị khả năng phục hồi sau sự cố, phóng viên Báo Tin tức và Dân tộc có cuộc trao đổi với ông Henry Nguyễn, Quản lý Kinh doanh Synology Việt Nam, để làm rõ vấn đề này.
Theo khảo sát của Synology, dù 97,6% doanh nghiệp Việt Nam đã triển khai công cụ bảo vệ dữ liệu nhưng 56,7% vẫn lo ngại về bảo mật khi ứng dụng AI. Theo ông, khoảng trống nằm ở đâu và doanh nghiệp cần ưu tiên khắc phục điều gì trước khi mở rộng AI?
Theo chúng tôi, rủi ro lớn nhất không nhất thiết nằm ở việc thiếu công cụ, mà ở chỗ dữ liệu bị phân tán nhanh hơn khả năng quản trị của tổ chức. Một doanh nghiệp có thể đã đầu tư nhiều giải pháp bảo vệ nhưng vẫn chưa kiểm soát đầy đủ dữ liệu trong quá trình sử dụng hằng ngày.
Chẳng hạn, thông tin khách hàng được lưu trên máy tính nhân viên, tài liệu được chia sẻ qua nhiều ứng dụng, trong khi doanh nghiệp đồng thời triển khai thêm các dịch vụ AI. Nếu chưa nắm rõ dữ liệu quan trọng đang nằm ở đâu, ai có quyền truy cập và sẽ khôi phục thế nào khi xảy ra sự cố, doanh nghiệp khó đánh giá chính xác mức độ an toàn. Khi dữ liệu được đưa vào quy trình ứng dụng AI mà chưa có chính sách phân loại, chia sẻ rõ ràng, nguy cơ lộ lọt thông tin càng đáng lo ngại.
Đó cũng là lý do việc có công cụ chưa đồng nghĩa với khả năng bảo vệ dữ liệu hiệu quả. Đầu tư giải pháp bảo mật hoặc sao lưu chưa đủ bảo đảm doanh nghiệp có thể duy trì hoạt động sau một cuộc tấn công. Hiệu quả còn phụ thuộc vào cách các công cụ được tổ chức, vận hành và kiểm tra trong thực tế.
Để biết mình đã sẵn sàng đến đâu, doanh nghiệp cần rà soát: Hệ thống sao lưu đã bao phủ tất cả hệ thống quan trọng chưa, các bản sao có được tách biệt khỏi môi trường vận hành chính không, quyền quản trị có được giới hạn phù hợp và lần gần nhất kiểm thử khôi phục là khi nào? Một bản sao lưu chưa từng được khôi phục thành công mới chỉ là một giả định, chưa phải bằng chứng về khả năng phục hồi dữ liệu.
Cùng với khả năng khôi phục, doanh nghiệp cần kiểm soát việc truy cập và chia sẻ dữ liệu hằng ngày. Cách phân quyền có thể làm tăng hoặc hạn chế rủi ro từ hành vi người dùng. Nhân viên có thể vô tình làm lộ thông tin khi thiết lập sai quyền chia sẻ liên kết. Nếu tài khoản bị xâm phạm có quyền quản trị quá rộng, thiệt hại có thể nghiêm trọng hơn nhiều, nhất là khi chưa áp dụng xác thực đa yếu tố (MFA).
Vì vậy, trước khi mở rộng ứng dụng AI, doanh nghiệp nên bắt đầu từ những nền tảng thiết yếu: Xác định thông tin nhạy cảm, phân loại dữ liệu, tập trung quản lý quyền truy cập và cấp quyền theo đúng nhu cầu công việc. Những biện pháp này cần đi cùng việc hướng dẫn nhân viên sử dụng, chia sẻ dữ liệu an toàn, đồng thời duy trì các phiên bản dữ liệu đáng tin cậy để có thể phục hồi khi cần.
Việc giám sát sao lưu và kiểm thử khôi phục cũng cần được thực hiện định kỳ. Qua đó, doanh nghiệp mới biết phương án bảo vệ có đáp ứng được yêu cầu thực tế hay còn những khoảng trống cần xử lý. Mức độ an toàn cần được đánh giá qua khả năng bảo vệ, phục hồi dữ liệu và duy trì hoạt động, thay vì số lượng công cụ đã triển khai.
AI chỉ có thể tạo ra giá trị bền vững khi vận hành trên nền tảng dữ liệu đáng tin cậy và được quản trị phù hợp. Đây cũng là thông điệp Synology nhấn mạnh tại Solution Day: xây dựng nền tảng dữ liệu vững chắc trước khi đẩy nhanh ứng dụng AI.
Khi tin tặc mã hóa cả dữ liệu đang sử dụng lẫn bản sao lưu, doanh nghiệp có thể phải ngừng hoạt động dù đã đầu tư hệ thống bảo vệ. Theo ông, doanh nghiệp cần tổ chức sao lưu và diễn tập phục hồi thế nào để tránh tình trạng này? Với doanh nghiệp nhỏ và vừa, đâu là những biện pháp tối thiểu có thể thực hiện khi ngân sách hạn chế?
Tôi cho rằng, ưu tiên hàng đầu là giữ được ít nhất một bản sao lưu có thể khôi phục khi dữ liệu trong hệ thống chính bị tấn công. Muốn vậy, bản sao này cần được lưu tách biệt để tránh cùng bị ảnh hưởng khi xảy ra sự cố.
Doanh nghiệp nên duy trì nhiều phiên bản dữ liệu, lưu ít nhất một bản sao tại địa điểm hoặc môi trường riêng biệt, đồng thời hạn chế quyền xóa và chỉnh sửa. Việc cô lập bản sao lưu và bảo vệ bản sao khỏi bị thay đổi, xóa trái phép giúp giảm nguy cơ mất cả dữ liệu gốc lẫn dữ liệu dự phòng. Đi cùng với đó, quy trình khôi phục cần được kiểm thử định kỳ trong môi trường an toàn, tách biệt với các máy chủ đang vận hành.
Với doanh nghiệp nhỏ và vừa, những việc này có thể triển khai từ nhu cầu thiết yếu, không nhất thiết phải xây dựng ngay một hệ thống phức tạp. Trước hết, doanh nghiệp nên ưu tiên dữ liệu kế toán, khách hàng và vận hành; tự động hóa sao lưu, duy trì bản sao tách biệt, kích hoạt xác thực đa yếu tố và thường xuyên thử khôi phục các tệp hoặc dịch vụ quan trọng.
Chẳng hạn, trong giải pháp bảo vệ dữ liệu của mình, chúng tôi kết hợp quản lý tập trung với cơ chế hạn chế chỉnh sửa, xóa trái phép bản sao lưu và hỗ trợ kiểm thử khôi phục trong môi trường an toàn. Qua đó, doanh nghiệp có thể theo dõi hoạt động sao lưu và kiểm chứng khả năng sử dụng dữ liệu dự phòng khi cần.
Việc lựa chọn phương án cần xuất phát từ dữ liệu cần bảo vệ, mức độ rủi ro và năng lực vận hành của từng doanh nghiệp, thay vì chỉ tập trung đầu tư thêm phần cứng.
Thưa ông, khi dữ liệu phân tán trên nhiều nền tảng và được đưa vào các ứng dụng AI, doanh nghiệp cần quản trị thế nào để vừa thuận tiện làm việc, vừa bảo đảm an toàn? Làm sao kiểm chứng các biện pháp bảo vệ thực sự hiệu quả?
Theo tôi, doanh nghiệp cần bắt đầu từ việc xác định dữ liệu nào cần bảo vệ, ai được sử dụng và được chia sẻ đến đâu. Dữ liệu phải được phân loại theo mức độ nhạy cảm; quyền truy cập gắn với trách nhiệm công việc và nhu cầu thực tế; việc chia sẻ ra bên ngoài có giới hạn và thời hạn cụ thể.
Khi ứng dụng AI, những quy định này càng cần rõ ràng. Doanh nghiệp phải xác định loại thông tin nào được phép đưa vào dịch vụ bên ngoài, công cụ nào được phê duyệt và ai chịu trách nhiệm rà soát kết quả. Hợp đồng, thông tin cá nhân và bí mật kinh doanh không nên được đưa vào công cụ AI công cộng khi chưa có biện pháp bảo vệ và sự cho phép phù hợp.
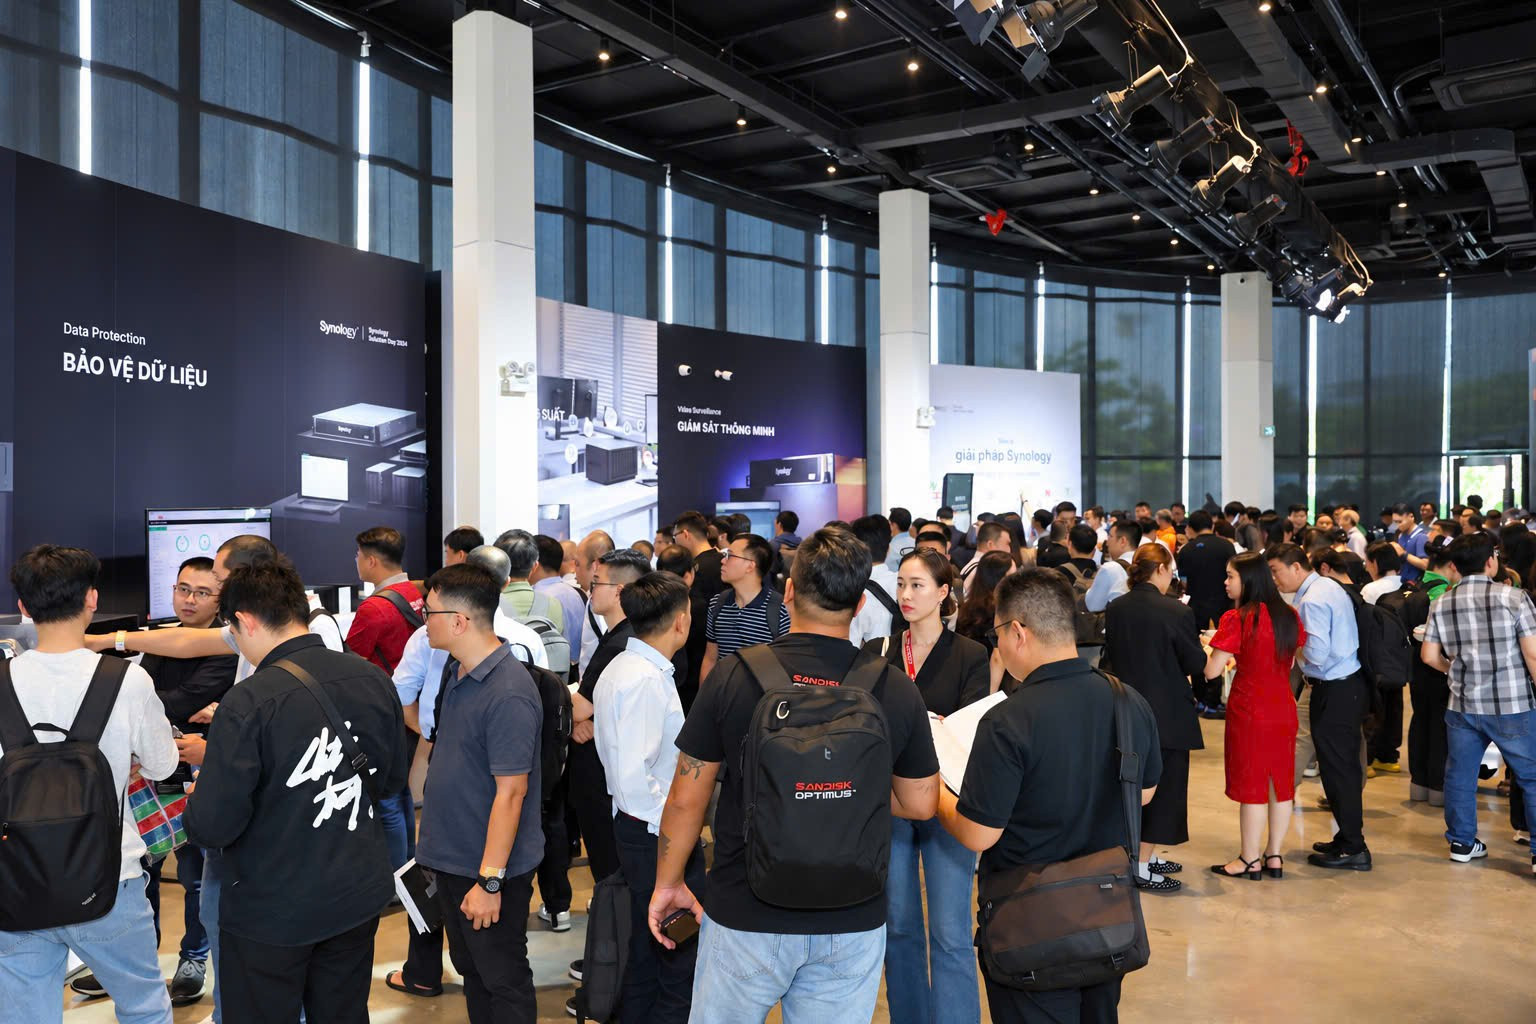
Qua quá trình hỗ trợ khách hàng tại Việt Nam, chúng tôi nhận thấy khó khăn thường nằm ở dữ liệu phân tán, nguồn lực công nghệ thông tin không đồng đều và thói quen chia sẻ đã hình thành từ lâu. Vì vậy, khi triển khai môi trường quản lý dữ liệu tập trung, Synology chú trọng kết nối với quy trình hiện có, thiết lập quyền truy cập và chia sẻ giữa các phòng ban, địa điểm làm việc theo từng giai đoạn. Các quy định cần khả thi để nhân viên có thể thực hiện trong công việc hằng ngày.
Tuy nhiên, kiểm soát được việc sử dụng dữ liệu mới là một phần. Doanh nghiệp còn phải biết có thể khôi phục dữ liệu và tiếp tục hoạt động ra sao nếu xảy ra sự cố. Hai câu hỏi cần trả lời là: Hệ thống quan trọng phải được khôi phục trong bao lâu và doanh nghiệp có thể chấp nhận mất tối đa bao nhiêu dữ liệu phát sinh gần nhất? Đây là cơ sở xác lập mục tiêu thời gian khôi phục (RTO) và mục tiêu điểm khôi phục (RPO).
Từ những mục tiêu đó, doanh nghiệp cần theo dõi tỷ lệ sao lưu thành công, mức độ bao phủ các hệ thống quan trọng, khả năng phát hiện sự cố và kết quả diễn tập khôi phục. Trong các giải pháp chúng tôi triển khai, việc quản lý tập trung giúp theo dõi trạng thái sao lưu và hỗ trợ kiểm thử khôi phục trong môi trường an toàn. Tùy yêu cầu, có thể kết hợp cô lập bản sao lưu và bảo vệ bản sao khỏi bị chỉnh sửa, xóa trái phép.
Kết quả kiểm thử sẽ giúp doanh nghiệp đánh giá khả năng đáp ứng mục tiêu đã đặt ra. Để việc này có ý nghĩa, cần phân công trách nhiệm rõ ràng và diễn tập với những kịch bản sát hoạt động thực tế.
Khi doanh nghiệp thuê ngoài dịch vụ lưu trữ, sao lưu hoặc ứng dụng AI, ai chịu trách nhiệm nếu dữ liệu bị lộ, mất hoặc không thể phục hồi? Doanh nghiệp cần làm rõ những cam kết nào với nhà cung cấp ngay từ đầu để xử lý sự cố và bảo vệ quyền lợi khách hàng?
Tôi cho rằng, khi sử dụng dịch vụ thuê ngoài, doanh nghiệp cần làm rõ trách nhiệm của từng bên ngay từ đầu, tránh mặc định mọi nghĩa vụ bảo vệ dữ liệu đều được chuyển cho nhà cung cấp. Tùy mô hình vận hành và hợp đồng, nhà cung cấp có thể chịu trách nhiệm về hạ tầng, tính sẵn sàng và các biện pháp bảo vệ trong phạm vi dịch vụ. Doanh nghiệp vẫn có trách nhiệm quản trị dữ liệu, tài khoản, quyền truy cập, cấu hình hệ thống và thực hiện nghĩa vụ đối với khách hàng theo quy định pháp luật hiện hành.
Với dịch vụ AI, cần làm rõ thêm dữ liệu có được dùng để huấn luyện mô hình hay không, được lưu ở đâu và xóa như thế nào. Những nội dung này cần được ghi nhận bằng văn bản, cùng với quyền sở hữu và truy cập dữ liệu, yêu cầu bảo mật, phạm vi sao lưu, thời gian lưu giữ và mục tiêu khôi phục. Hai bên cũng phải thống nhất quy trình thông báo sự cố, trách nhiệm hỗ trợ điều tra và phương án hoàn trả hoặc xóa dữ liệu khi chấm dứt hợp đồng.
Các thỏa thuận cần tính đến cả trường hợp doanh nghiệp chuyển nhà cung cấp: Dữ liệu được xuất ra bằng cách nào và hoạt động được duy trì ra sao trong quá trình chuyển đổi. Khi hỗ trợ khách hàng thiết kế hệ thống lưu trữ, sao lưu, chúng tôi chú trọng tính linh hoạt để doanh nghiệp có phương án cho những tình huống này. Còn trách nhiệm pháp lý cụ thể của mỗi bên cần được xác định theo hợp đồng và quy định pháp luật liên quan.
Xin trân trọng cảm ơn ông!
Tin liên quan
Tin cùng chuyên mục
Giả danh cảnh sát, lừa khách Việt chuyển tiền ở Singapore
Cuộc gọi giả danh cảnh sát, đường dẫn đặt phòng giả và mã QR thanh toán bị can thiệp có thể khiến du khách mất tiền, lộ thông tin tài khoản. Với khách Việt Nam đến Singapore, việc xác minh yêu cầu thanh toán và bảo vệ dữ liệu cá nhân cần được chú ý ngay khi đặt dịch vụ.
Trí tuệ nhân tạo: Walmart thúc đẩy dịch vụ AI mua sắm thay khách hàng
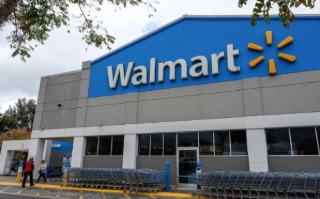
Ngày 21/10, tập đoàn bán lẻ Walmart của Mỹ giới thiệu các công cụ cho phép tác nhân trí tuệ nhân tạo (AI) mua sắm thay khách hàng tại Walmart và Sam’s Club, với quyền hạn do người dùng thiết lập.
Bắc Ninh triển khai thí điểm có kiểm soát “Ứng dụng trợ lý nhân dân”
Giúp rút ngắn thời gian hoàn thiện hồ sơ từ 8–10 phút xuống còn 2–3 phút với tỷ lệ hài lòng đạt trên 90%, “Ứng dụng trợ lý nhân dân” ứng dụng AI chính thức được thành phố Bắc Ninh triển khai thí điểm có kiểm soát trên diện rộng từ chiều 22/10.
Chuyển đổi số y tế bứt phá từ những "con số biết nói"
Bằng việc đẩy mạnh hạ tầng công nghệ và triển khai đồng bộ các giải pháp y tế thông minh, Bệnh viện Đa khoa khu vực Đông Triều (thành phố Quảng Ninh) đang tạo nên cuộc bứt phá mạnh mẽ trong khám, chữa bệnh.
Nhật Bản "sờ gáy" các "gã khổng lồ" đám mây
Chính phủ Nhật Bản dự kiến thiết lập cơ chế chứng nhận an ninh đối với các trung tâm dữ liệu và dịch vụ điện toán đám mây nhằm tăng cường bảo mật thông tin, hạn chế nguy cơ rò rỉ dữ liệu và thúc đẩy sử dụng hạ tầng công nghệ an toàn trong những lĩnh vực trọng yếu như tài chính và y tế.
Tiếp tục tranh cãi về AI định giá cá nhân hóa với người tiêu dùng
Trí tuệ nhân tạo (AI) đang tác động mạnh đến ngành bán lẻ, từ định giá cá nhân đến công nghệ số hóa, ảnh hưởng lớn đến trải nghiệm mua sắm của người tiêu dùng.
AI định hình trải nghiệm văn hóa và du lịch tại Trung Quốc
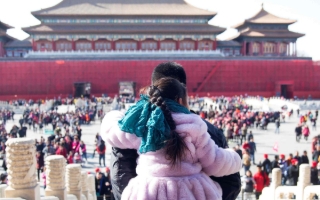
Trung Quốc đang đẩy mạnh ứng dụng AI nhằm tạo ra những trải nghiệm văn hóa, du lịch mới, từ bảo tàng thông minh, du lịch nhập vai đến các dịch vụ cá nhân hóa. Việc triển khai 14 dự án thí điểm trong 6 lĩnh vực trọng điểm được kỳ vọng sẽ nâng cao trải nghiệm du khách, thúc đẩy các mô hình kinh doanh mới và tăng tốc chuyển đổi số ngành văn hóa, du lịch.
Seoul tổ chức hội nghị toàn cầu thúc đẩy ứng dụng AI
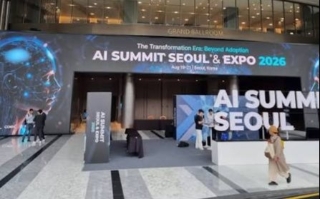
Hội nghị tại Seoul tập trung thảo luận chính sách phát triển và quản trị trí tuệ nhân tạo (AI), hướng tới mở rộng khả năng tiếp cận công nghệ, thu hẹp khoảng cách số. Với sáng kiến “AI cho tất cả mọi người”, Hàn Quốc kỳ vọng đưa AI đến gần hơn với người dân, đồng thời thúc đẩy hợp tác quốc tế nhằm bảo đảm lợi ích từ chuyển đổi số được chia sẻ rộng rãi, góp phần phát triển kinh tế - xã hội.
Người tiêu dùng Mỹ lo ngại bị phân biệt đối xử vì giá cả thời AI
Nhãn giá điện tử, thuật toán linh hoạt và công nghệ phân tích dữ liệu đang thay đổi cách doanh nghiệp Mỹ xác định giá hàng hóa, dịch vụ. Tuy được kỳ vọng giúp tối ưu hóa hoạt động kinh doanh, các công nghệ này cũng đặt ra câu hỏi về việc sử dụng thông tin cá nhân để phân biệt giá giữa các khách hàng, buộc giới chức Mỹ xem xét các biện pháp bảo vệ người tiêu dùng.
Cảnh báo nguy cơ trẻ em nhầm chatbot AI là người thật
Giới khoa học cảnh báo các chatbot AI có thể khiến trẻ em nhầm tưởng máy móc có cảm xúc như con người, từ đó làm mờ ranh giới giữa tương tác ảo và các mối quan hệ thực tế. Việc lạm dụng chatbot còn tiềm ẩn nguy cơ ảnh hưởng đến sức khỏe tâm thần và củng cố những nhận thức sai lệch ở người dùng.