Hàn Quốc siết trách nhiệm doanh nghiệp trong bảo vệ thông tin cá nhân
Theo phóng viên TTXVN tại Seoul, Ủy ban Bảo vệ thông tin cá nhân Hàn Quốc cho biết Luật bảo vệ thông tin cá nhân, được sửa đổi hồi tháng 3 vừa qua, cùng Thông tư thi hành quy định chi tiết các tiêu chuẩn cụ thể, sẽ chính thức có hiệu lực kể từ ngày 11/9.
Khánh Vân
11/09/2026
16:10
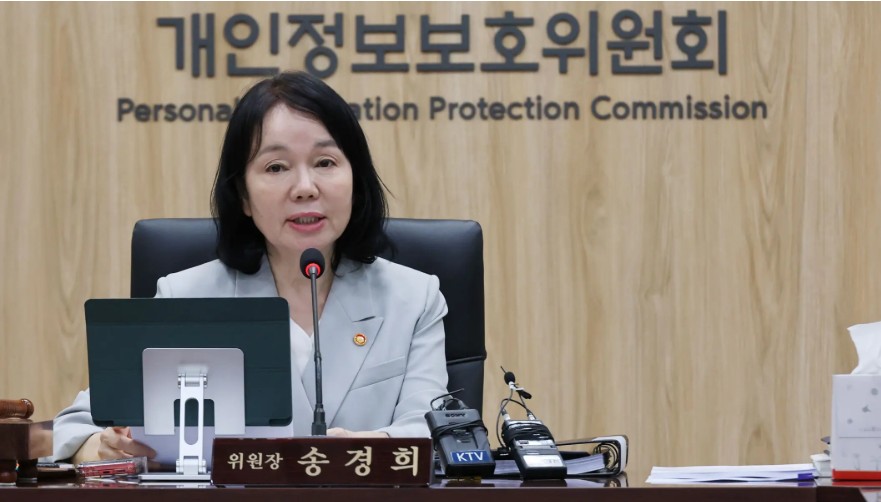
Ủy ban Bảo vệ Thông tin cá nhân Hàn Quốc. (Ảnh: koreajoongangdaily.com)
Theo phóng viên TTXVN tại Seoul, Ủy ban Bảo vệ thông tin cá nhân Hàn Quốc cho biết Luật bảo vệ thông tin cá nhân, được sửa đổi hồi tháng 3 vừa qua, cùng Thông tư thi hành quy định chi tiết các tiêu chuẩn cụ thể, sẽ chính thức có hiệu lực kể từ ngày 11/9.
Điểm nổi bật là Luật Bảo vệ thông tin cá nhân sửa đổi của Hàn Quốc tăng mạnh trách nhiệm của doanh nghiệp đối với các vụ rò rỉ dữ liệu, trong đó mức phạt đối với hành vi vi phạm lặp lại, cố ý hoặc do lỗi nghiêm trọng có thể lên tới 10% tổng doanh thu; đồng thời tăng trách nhiệm của Giám đốc điều hành (CEO) và Giám đốc bảo mật thông tin (CPO), mở rộng nghĩa vụ thông báo khi có nguy cơ rò rỉ và khuyến khích doanh nghiệp đầu tư sớm vào bảo mật.
Luật sửa đổi bao gồm các nội dung chính quy định đặc biệt về mức phạt hành chính lên tới tối đa 10% tổng doanh thu đối với hành vi làm rò rỉ thông tin cá nhân lặp đi lặp lại hoặc do cố ý, sơ suất nghiêm trọng; giảm mức phạt tiền đối với các đơn vị chủ động đầu tư phòng ngừa nhằm bảo vệ thông tin cá nhân; tăng cường thẩm quyền, trách nhiệm của CPO và trách nhiệm cuối cùng của CEO; áp dụng chế độ thông báo về nguy cơ rò rỉ thông tin cá nhân.
Điểm đáng chú ý nhất của luật sửa đổi là cơ chế phạt mang tính tăng nặng lên tới 10% tổng doanh thu đối với những trường hợp vi phạm nghiêm trọng, thay cho mức phạt tối đa 3% tổng doanh thu theo cơ chế trước đây. Quy định mới được đưa ra trong bối cảnh Hàn Quốc liên tiếp xảy ra các vụ rò rỉ dữ liệu cá nhân quy mô lớn, gây lo ngại về khả năng bảo vệ thông tin của hàng triệu người dân.
Theo các quy định mới, mức phạt tăng nặng có thể được áp dụng khi doanh nghiệp cố ý hoặc có lỗi nghiêm trọng và tái phạm trong vòng 3 năm; khi hành vi cố ý hoặc do lỗi nghiêm trọng gây thiệt hại trên quy mô lớn, với từ 10 triệu người bị ảnh hưởng trở lên; hoặc khi doanh nghiệp không chấp hành lệnh khắc phục nhưng sau đó vẫn xảy ra sự cố rò rỉ dữ liệu. Mức phạt cuối cùng được xác định dựa trên tính chất, mức độ và nguyên nhân vi phạm cũng như quy mô thiệt hại.
Luật sửa đổi đồng thời chuyển trọng tâm từ “xử phạt sau khi xảy ra sự cố” sang “đầu tư phòng ngừa trước khi xảy ra sự cố”. Doanh nghiệp đầu tư ngân sách, nhân lực, thiết bị và các biện pháp bảo đảm an toàn thông tin có thể được giảm mức phạt. Theo Thông tư hướng dẫn thi hành, các khoản đầu tư và hoạt động duy trì hệ thống bảo vệ dữ liệu, cùng với nỗ lực tăng cường các biện pháp an toàn, sẽ được xem xét khi tính mức giảm tiền phạt. Trong một số trường hợp, mức giảm có thể lên tới 40%, song không áp dụng đối với hành vi cố ý hoặc có lỗi nghiêm trọng.
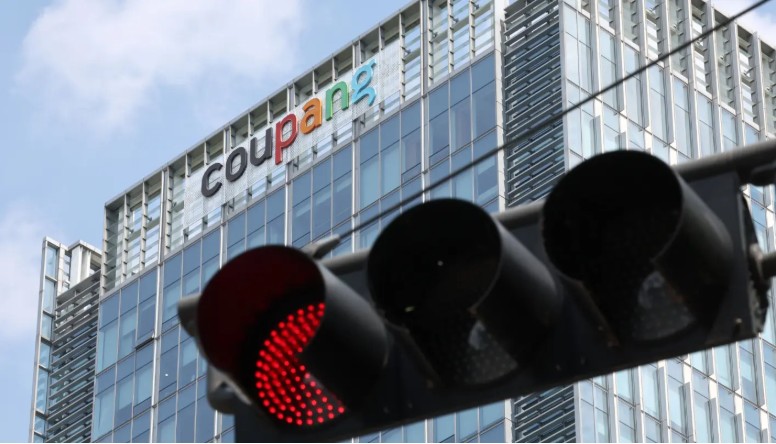
Tập đoàn thương mại điện tử Coupang của Hàn Quốc. (Ảnh: koreajoongangdaily.com)
Một thay đổi quan trọng khác là tăng trách nhiệm của lãnh đạo doanh nghiệp. Luật xác định trách nhiệm cuối cùng của chủ doanh nghiệp hoặc CEO đối với công tác bảo vệ thông tin cá nhân. Đồng thời, quyền hạn và trách nhiệm của CPO được tăng cường, bao gồm quản lý nhân lực chuyên môn, bảo đảm ngân sách và báo cáo với hội đồng quản trị. Việc bổ nhiệm, thay đổi hoặc miễn nhiệm với nhân sự CPO thuộc đối tượng quy định cũng phải được hội đồng quản trị thông qua và báo cáo cơ quan chức năng.
Luật cũng mở rộng quyền được thông báo của người bị ảnh hưởng. Doanh nghiệp không chỉ phải thông báo khi đã xác định xảy ra rò rỉ mà trong những trường hợp đáp ứng điều kiện còn phải thông báo khả năng thông tin cá nhân đã bị rò rỉ. Nội dung thông báo được mở rộng, bao gồm cả thông tin về cách thức yêu cầu hòa giải tranh chấp và yêu cầu bồi thường thiệt hại.
Đáng chú ý, phạm vi sự cố phải báo cáo và thông báo cũng được mở rộng, bao gồm trường hợp thông tin cá nhân bị giả mạo, sửa đổi hoặc phá hoại, các cuộc tấn công bằng mã độc tống tiền…
Ngoài ra, luật sửa đổi còn đặt nền móng cho việc bắt buộc chứng nhận hệ thống quản lý an toàn thông tin và bảo vệ thông tin cá nhân (ISMS-P) đối với các doanh nghiệp, tổ chức lớn có ảnh hưởng đáng kể trong khu vực công và tư nhân. Tuy nhiên, quy định này sẽ được lùi thời gian hiệu lực bắt đầu từ 1/7/2027 nhằm tạo thời gian để các doanh nghiệp và cơ quan chuẩn bị ngân sách và hệ thống cần thiết.
Với những thay đổi trên, Hàn Quốc đang chuyển sang mô hình quản lý dữ liệu cá nhân theo hướng tăng mạnh trách nhiệm của doanh nghiệp, nâng trách nhiệm của lãnh đạo và khuyến khích đầu tư phòng ngừa, trong đó mức phạt lên tới 10% doanh thu được kỳ vọng tạo sức răn đe đối với những doanh nghiệp để xảy ra vi phạm nghiêm trọng hoặc tái diễn vi phạm./.
Viện Công nghệ Thông tin và Truyền thông Quốc gia Nhật Bản (NICT) đã phát triển hệ thống WISDOM-AR nhằm đánh giá khả năng chống lại các thủ thuật đánh lừa của trí tuệ nhân tạo (AI) tạo sinh, qua đó phát hiện nguy cơ mô hình AI cung cấp thông tin nguy hiểm hoặc gây hại cho con người và xã hội.
Bill Gates cảnh báo các cuộc tấn công mạng lợi dụng trí tuệ nhân tạo (AI) có thể gia tăng mạnh trong năm tới. Nhà lãnh đạo Microsoft kêu gọi thiết lập cơ chế giám sát độc lập và “phanh khẩn cấp” cho các mô hình AI tiên tiến nhằm ngăn chặn những rủi ro ngoài tầm kiểm soát.
Mô hình trí tuệ nhân tạo (AI) của Anthropic tự tạo và gửi tin báo giả về một vụ án mạng chưa được giải quyết tại Philadelphia, làm dấy lên lo ngại về khả năng tác nhân AI tự hành động trên Internet mà thiếu sự giám sát trực tiếp của con người.
Các cơ quan chức năng Mexico vừa bắt giữ một cựu quan chức cấp cao cấp bang với cáo buộc sử dụng trí tuệ nhân tạo (AI) giả mạo giọng nói để tống tiền các thẩm phán, thống đốc và nhân viên Văn phòng Tổng thống.
Nhằm bảo vệ nền văn hóa đang bùng nổ, Tổng thống Hàn Quốc Lee Jae Myung thông báo chính phủ nước này đang triển khai nhiều biện pháp, trong đó có việc ra mắt hệ thống xác thực thương hiệu Hàn Quốc "K-brand" mới giúp người dùng nhận biết hàng chính hãng.
Bang New York (Mỹ) vừa công bố những tình tiết gây chấn động trong đơn kiện nền tảng TikTok. Theo đó, mạng xã hội này bị cáo buộc đã âm thầm cung cấp các "tính năng an toàn giả" – thực chất là những cài đặt hoàn toàn vô tác dụng – cho hàng nghìn người dùng, trong đó có cả trẻ em và thanh thiếu niên.
Nhằm bảo vệ trẻ em và các nhóm đối tượng dễ bị tổn thương trước những nguy cơ công nghệ, Chính phủ Malaysia đang tích cực hoàn thiện Dự luật Quản trị trí tuệ nhân tạo theo phương pháp tiếp cận dựa trên rủi ro, dự kiến sẽ trình lên Hạ viện vào đầu năm tới.
Anthropic đang mở rộng thử nghiệm các mô hình trí tuệ nhân tạo (AI) mạnh nhất của hãng, nhằm tăng khả năng phát hiện và xử lý lỗ hổng phần mềm, đồng thời kiểm soát rủi ro khi các công cụ AI tiên tiến có thể bị lợi dụng cho mục đích tấn công mạng.
Sự phát triển nhanh chóng của trí tuệ nhân tạo (AI) đang tạo điều kiện để tội phạm mạng tại Nhật Bản thực hiện các cuộc tấn công với tốc độ và quy mô chưa từng có, đe dọa dữ liệu của hàng triệu người dùng. Hàng loạt vụ rò rỉ thông tin và chiếm đoạt tài sản số cho thấy Nhật Bản đang đứng trước yêu cầu cấp thiết phải tăng cường năng lực phòng thủ mạng trong kỷ nguyên AI.