Chuyên trang Chuyển động số của
Thông Tấn Xã Việt Nam
Doanh nghiệp Nhật Bản bồi thường thiệt hại do tấn công mạng
Các doanh nghiệp Nhật Bản đang lên kế hoạch chi trả tiền bồi thường cho người dùng sau hàng loạt cuộc tấn công mạng làm gián đoạn các dịch vụ Internet và làm dấy lên lo ngại về sự ổn định của nền kinh tế.
 AI_risk_3_cropped.jpeg "Các doanh nghiệp Nhật Bản đang chịu tác động nghiêm trọng từ những cuộc tấn công mạng. (Ảnh: hexagonwealth.com)")
Theo phóng viên TTXVN tại Nhật Bản, GMO Internet Group - một trong những nhà cung cấp dịch vụ tài chính trực tuyến hàng đầu Nhật Bản cho biết, công ty sẽ bồi thường cho khách hàng đối với những tổn thất phát sinh từ việc truy cập trái phép sau một cuộc tấn công mạng nhằm vào dịch vụ giao dịch ngoại hối của công ty. Ngoài ra, theo thông tin do Giám đốc điều hành Masatoshi Kumagai đăng tải trên blog ngày 25/10, tất cả khách hàng sẽ được nhận 5.000 yen (32 USD) như một khoản “hỗ trợ thiện chí”.
Trong một động thái tương tự GMO Internet Group, Park24 - đơn vị vận hành dịch vụ chia sẻ ô tô Times ngày 23/10 đã thông báo sẽ chi trả 3.000 yen cho mỗi khách hàng sau vụ rò rỉ dữ liệu cá nhân xảy ra vào tháng trước. Công ty cho biết sẽ ngừng lưu trữ hình ảnh giấy tờ tùy thân sau khi hoàn tất quy trình xác minh thông tin đăng ký. Park24 dự kiến ghi nhận khoản lỗ bất thường trị giá 5,5 tỷ yen do các chi phí xử lý sự cố và chi trả tiền bồi thường cho khách hàng.
Trên phạm vi rộng hơn, các doanh nghiệp Nhật Bản đang chịu tác động nghiêm trọng từ những cuộc tấn công mạng. Các chuyên gia cho rằng AI đang giúp tự động hóa nhiều công đoạn, từ quét tìm lỗ hổng phần mềm đến xây dựng các chiến dịch lừa đảo trực tuyến (phishing), khiến tội phạm mạng hoạt động nhanh hơn, với chi phí thấp hơn và khó bị phát hiện hơn.
Tuần trước, các trang web của chính phủ và doanh nghiệp tại Nhật Bản, châu Âu và nhiều nơi khác đã ngừng hoạt động sau khi những lỗ hổng nghiêm trọng trong ngôn ngữ lập trình PHP được công bố, dẫn đến hàng triệu lượt tấn công mạng.
Trong bối cảnh đó, Giám đốc điều hành Kumagai đã kêu gọi Chính phủ Nhật Bản triển khai các biện pháp phòng thủ mạng để ứng phó với các cuộc tấn công và cho rằng “đây là lúc khu vực công và tư cần phối hợp với nhau để bảo vệ Nhật Bản”.
Trước đó, ngày 23/10, Chính phủ Nhật Bản cho biết sẽ thành lập một nhóm chuyên mô phỏng các cuộc tấn công mạng bằng trí tuệ nhân tạo (AI) nhằm xác định những điểm yếu trong hệ thống công nghệ thông tin. Động thái này diễn ra trong bối cảnh các tổ chức đang khẩn trương hạn chế rủi ro từ những lỗ hổng của ngôn ngữ lập trình PHP, vốn được sử dụng làm nền tảng cho phần lớn Internet.
 Giám đốc điều hành GMO_cropped.jpeg "Giám đốc điều hành GMO Internet Group Masatoshi Kumagai kêu gọi Chính phủ Nhật Bản triển khai các biện pháp phòng thủ mạng. (Ảnh: note.com)")
Quy mô của các cuộc tấn công mạng gần đây đã phơi bày những điểm yếu trong năng lực bảo vệ khối lượng dữ liệu khách hàng khổng lồ của các doanh nghiệp Nhật Bản, đồng thời làm dấy lên lo ngại về chi phí tăng vọt để củng cố hệ thống phòng thủ. Chuyên gia phân tích Shoichi Arisawa tại Công ty Chứng khoán IwaiCosmo cho rằng các doanh nghiệp vốn đã triển khai những biện pháp bảo mật tiêu chuẩn, do đó, việc tăng cường bảo mật hơn nữa có thể khiến chi phí phát sinh tăng đáng kể. Về vấn đề này, Chủ tịch Công ty an ninh mạng ESET Japan Satoshi Nagano cho rằng các báo cáo có thể phản ánh cả những mối đe dọa mà các tổ chức đang phải đối mặt và khả năng phát hiện sự cố ngày càng được cải thiện. Theo ông, trước đây, một số vụ việc có thể chưa được phát hiện, điều tra đầy đủ hoặc công bố.
Theo dữ liệu của TrendAI, tính đến ngày 20/10, Nhật Bản đã ghi nhận 723 sự cố an ninh mạng kể từ đầu năm, vượt tổng số sự cố của cả năm 2025 và năm 2024./.
Tin liên quan
Tin cùng chuyên mục
Australia dùng AI phát hiện hư hỏng đường bộ
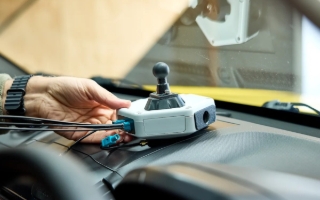
Australia thử nghiệm thành công hệ thống giám sát đường bộ tích hợp trí tuệ nhân tạo (AI) “Pothole Patrol”, giúp phát hiện hàng trăm điểm hư hỏng mặt đường gần như theo thời gian thực để nâng cao an toàn giao thông.
Cảnh báo mối đe dọa an ninh mạng “chưa từng có tiền lệ” từ AI
Tổng cục Tín hiệu Australia (ASD), cơ quan phụ trách tình báo tín hiệu và an ninh mạng của nước này, ngày 27/10 cảnh báo trí tuệ nhân tạo (AI) đang tạo ra mối đe dọa “chưa từng có tiền lệ” khi các nhóm tội phạm mạng sử dụng công nghệ này để tấn công hệ thống máy tính và cơ sở hạ tầng trọng yếu.
Hàn Quốc triệt phá đường dây dùng AI đánh cắp 8 triệu dữ liệu cá nhân
Cảnh sát Hàn Quốc đã bắt giữ 7 nghi phạm trong đường dây tội phạm mạng bị cáo buộc sử dụng trí tuệ nhân tạo (AI) để đánh cắp 8,2 triệu thông tin cá nhân từ hơn 90 tổ chức, trong đó có bệnh viện, cơ sở giáo dục và doanh nghiệp. Nhóm này còn bị cáo buộc tống tiền các nạn nhân với tổng số tiền 360 triệu won, làm dấy lên lo ngại về nguy cơ AI bị lợi dụng để gia tăng các cuộc tấn công mạng.
Giới trẻ Pháp chọn nghề thủ công giữa làn sóng AI
Sự phát triển nhanh chóng của trí tuệ nhân tạo (AI) đang thúc đẩy một bộ phận người trẻ Pháp rời bỏ công việc văn phòng để tìm đến các nghề thủ công, kỹ thuật và những công việc giàu tính tương tác. Dù có thu nhập thấp hơn, họ vẫn mong muốn được trực tiếp tạo ra sản phẩm, tìm thấy ý nghĩa trong công việc và giảm thời gian ngồi trước màn hình máy tính.
Thụy Điển siết quản lý công cụ AI trong bộ máy chính phủ
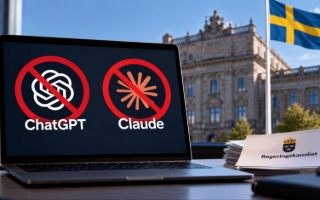
Văn phòng Chính phủ Thụy Điển sẽ chặn ChatGPT và Claude trên máy tính công vụ từ ngày 26/10, đồng thời yêu cầu nhân viên sử dụng Microsoft Copilot nhằm bảo đảm an toàn thông tin. Động thái này phản ánh xu hướng siết chặt quản lý việc sử dụng các công cụ trí tuệ nhân tạo (AI) trong các cơ quan nhà nước Thụy Điển.
Indonesia tìm cách ngăn rò rỉ dữ liệu khi AI "bùng nổ"
Làn sóng ứng dụng trí tuệ nhân tạo (AI) tại Indonesia làm gia tăng lo ngại về nguy cơ rò rỉ dữ liệu, trong bối cảnh cơ quan an ninh mạng nước này ghi nhận hơn 56 triệu phát hiện liên quan đến lộ lọt dữ liệu trong năm 2024. Trước thách thức này, Indonesia đang xây dựng các quy định về đạo đức AI nhằm tăng cường bảo vệ dữ liệu.
Các bậc phụ huynh Pháp ít quan tâm đến mức độ sử dụng AI của con cái
Tác động ngày càng tăng của trí tuệ nhân tạo (AI) đối với con người, đặc biệt là trẻ em, đang làm dấy lên những lo ngại về những hệ lụy khó lường khi các biện pháp bảo vệ chưa theo kịp.
Trung Quốc giảm năng lực tấn công mạng của mô hình AI Kimi K3.1 Pro
Công ty Moonshot AI (Trung Quốc) đã loại bỏ dữ liệu an ninh mạng khỏi quá trình huấn luyện để giảm năng lực tấn công mạng của mô hình AI Kimi K3.1 Pro. Động thái diễn ra trong bối cảnh lo ngại về việc các hệ thống AI tiên tiến có thể bị lợi dụng để thực hiện các cuộc tấn công mạng ngày càng gia tăng.
Lỗ hổng ứng dụng điện thoại đe dọa an ninh mạng Nhật Bản
Các lỗ hổng trong ứng dụng điện thoại thông minh có thể là nguyên nhân dẫn đến làn sóng tấn công mạng nhằm vào các doanh nghiệp Nhật Bản thời gian gần đây, gây ra nhiều vụ rò rỉ dữ liệu. Theo phân tích của Viện Công nghệ thông tin và truyền thông quốc gia Nhật Bản (NICT), trí tuệ nhân tạo (AI) có thể đang được sử dụng để tự động hóa các cuộc tấn công nhằm vào máy chủ.
OpenAI nối lại huấn luyện mô hình tiên tiến sau khi siết chặt an ninh
Công ty OpenAI ngày 23/10 thông báo đã nối lại hoạt động huấn luyện các mô hình trí tuệ nhân tạo (AI) tiên tiến nhất, sau khi tăng cường các biện pháp bảo mật và chặn quyền truy cập Internet. Trong quá trình kiểm thử hệ thống phòng thủ, công ty cũng phát hiện lỗ hổng bảo mật trong Brotli – công cụ nén dữ liệu được sử dụng rộng rãi.